
Şirket Verileriniz Yapay Zekâ ile Buluştuğunda Tehlike Çanları Çalabilir
Yapay zekâ araçlarını şirket içi bilgiyle çalışırken yapılmaması gerekenler listesini bilmeden harekete geçmek, kapıyı ardına kadar açık bırakıp “Hırsız girmez inşallah” demekle eşdeğer. Samsung mühendislerinin ChatGPT’ye gizli kaynak kodu yapıştırıp “düzelt şunu” demesiyle başlayan ve küresel çapta yankı uyandıran veri sızıntısı, bunun en çarpıcı örneği olarak tarihe geçti. Peki siz bu hatalardan nasıl kaçınırsınız?
Kilit Çıkarım: Üretken yapay zekâ araçları verimlilik artışı sağlar; ancak kurumsal verilerin korunması için net sınırlar çizmezseniz, kazanımlar kayıpların yanında cüce kalır.
Neden Bu Kadar Kritik?
Kurumsal ortamda yapay zekâ kullanımı, klasik siber güvenlik risklerinden farklı bir boyut taşır. Geleneksel tehditlerde saldırgandışarıdan gelir; burada ise çalışan, iyi niyetle ve farkında olmadan hassas bilgiyi dış bir sisteme aktarabilir. Üstelik bu sistemler verileri model eğitiminde kullanabilir veya üçüncü taraf sunucularda saklayabilir.
2023’te Samsung’un yarı iletken bölümünde yaşanan olay, bu riskin somut kanıtı oldu. Mühendisler, hatalı kodu düzeltmek için ChatGPT’ye gizli kaynak kodunu yükledi. OpenAI’ın o dönemki kullanım koşullarına göre bu veriler model eğitiminde kullanılabilir durumdaydı. Sonuç? Samsung, tüm üretken yapay zekâ araçlarını yasakladı.
Yapılmaması Gereken 7 Kritik Hata
1. Ham Veriyi Doğrudan Yapıştırmak
Müşteri listeleri, finansal tablolar veya kaynak kodu gibi hassas verileri herhangi bir yapay zekâ arayüzüne kopyala-yapıştır yapmak en yaygın hatadır. Pratikte en sık görülen senaryo şu: Çalışan, Excel tablosundaki satış verilerini “analiz et” komutuyla ChatGPT’ye atıyor. O an için pratik görünse de veri artık şirket kontrolünündışına çıkmış demektir.
Bunun Yerine: Verileri anonimleştirin. Gerçek isimler yerine “Müşteri A”, gerçek rakamlar yerine oransal değerler kullanın.
2. Kurumsal Hesap Yerine Kişisel Hesap Kullanmak
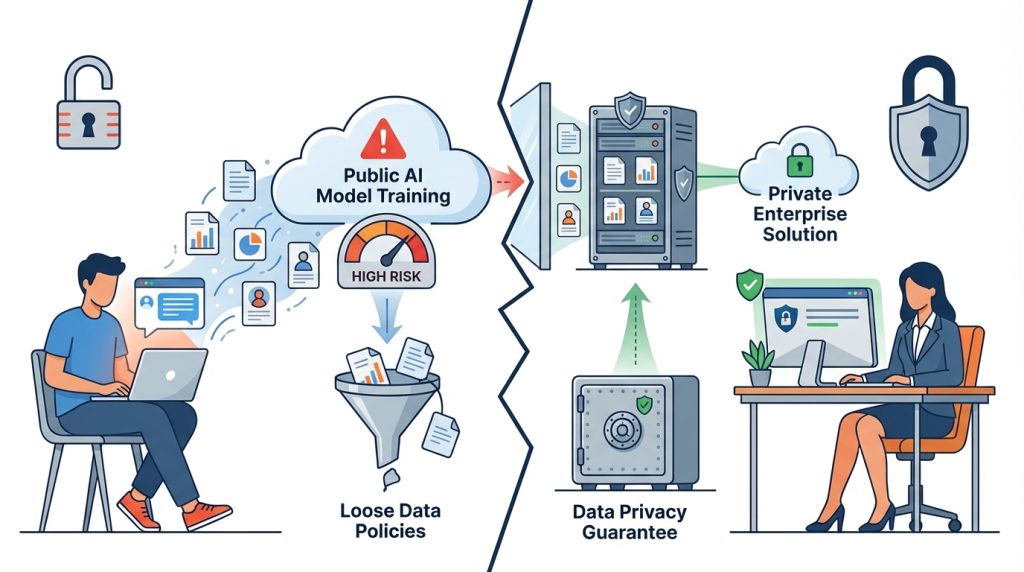
Bireysel ChatGPT veya Gemini hesapları, kurumsal sürümlere kıyasla çok daha gevşek veri politikalarına sahiptir. ChatGPT Enterprise veya Microsoft Copilot for Business gibi kurumsal çözümler, verilerin model eğitiminde kullanılmayacağını garanti eder.
Risk Seviyesi: Yüksek. Kişisel hesapla yapılan her sorgu, potansiyel bir veri sızıntısı noktasıdır.
3. Veri Sınıflandırması Yapmadan İlerlemek
Hangi verinin “gizli”, hangisinin “dahili kullanım”, hangisinin “herkese açık” olduğunu belirlemeden yapay zekâ kullanmak, mayınlı tarlada gözü kapalı yürümek gibidir. Kurumsal veri sınıflandırma politikası olmadan çalışanlar neyin paylaşılabilir olduğunu bilemez.
Pro İpucu: Üç katmanlı basit bir sistemoluştur: Kırmızı (asla paylaşılmaz), Sarı (anonimleştirilerek paylaşılabilir), Yeşil (serbestçe kullanılabilir).
4. Üçüncü Taraf Eklentilere Körü Körüne Güvenmek
ChatGPT eklentileri veya üçüncü taraf yapay zekâ entegrasyonları, ana platform kadar güvenli olmayabilir. Bu eklentiler verileri kendi sunucularına aktarabilir ve farklı gizlilik politikalarına tabi olabilir.
Maliyet: Bir veri ihlali, KVKK kapsamında ciddi para cezalarına yol açabilir.2024 itibarıyla Türkiye’de veri ihlali cezaları milyonlarca liraya ulaşabiliyor.
5. Yapay Zekâ Çıktılarını Doğrulamadan Kullanmak
Üretken yapay zekâ modelleri “halüsinasyon” yapabilir; yani uydurma bilgi üretebilir. Şirket içi raporlarda veya müşteriye sunulan belgelerde bu çıktılarıdoğrulamadan kullanmak, hem itibar kaybına hem de hukuki sorunlara yol açabilir.
Süre: Her yapay zekâ çıktısı için en az 5-10 dakikalık bir doğrulama süreci ayırın.
6. Eğitim Vermeden Erişim Açmak
Çalışanlara “İşte Copilot, kullanın” demek yeterli değildir. Neyin paylaşılabileceği, hangi araçların onaylı olduğu ve şüpheli durumlarda kime başvurulacağı konusunda net eğitim şarttır. CISA’nın 2025’te yayımladığı yapay zekâ veri güvenliği rehberi de bu eğitimin kritik önemini vurgular.
7. Denetim ve İzleme Mekanizması Kurmamak
Yapay zekâ araçlarıyla hangi verilerin paylaşıldığını izlememek, olası bir ihlali tespit etmeyi imkânsız kılar. Kurumsal düzeyde log tutma ve düzenli denetim mekanizmaları oluşturulmalıdır.
Güvenli Kullanım İçin Kontrol Listesi
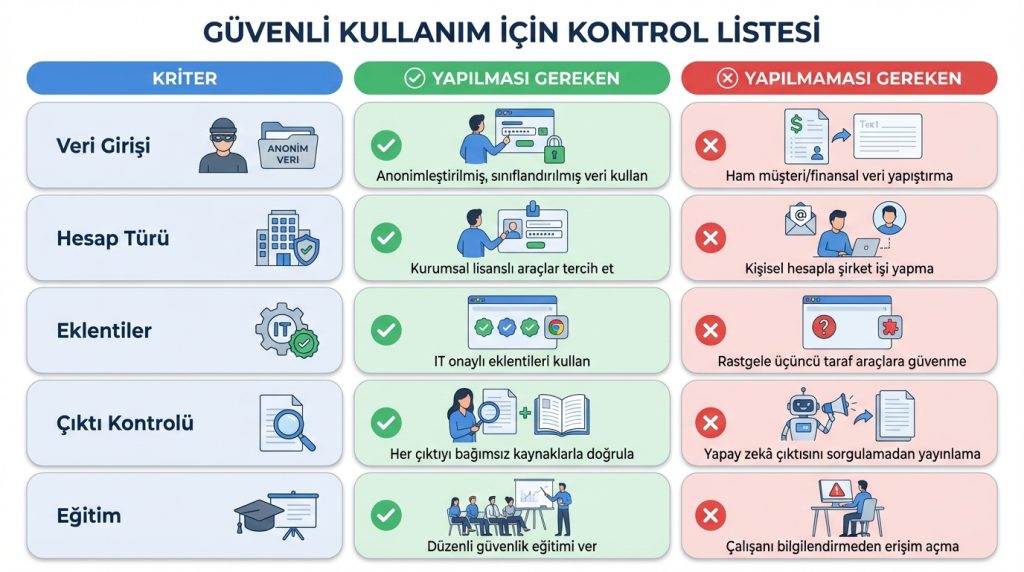
| Kriter | Yapılması Gereken | Yapılmaması Gereken |
|---|---|---|
| Veri Girişi | Anonimleştirilmiş, sınıflandırılmış veri kullan | Ham müşteri/finansal veri yapıştırma |
| Hesap Türü | Kurumsal lisanslı araçlar tercih et | Kişisel hesapla şirket işi yapma |
| Eklentiler | IT onaylı eklentileri kullan | Rastgele üçüncü taraf araçlara güvenme |
| Çıktı Kontrolü | Her çıktıyı bağımsız kaynaklarla doğrula | Yapay zekâ çıktısını sorgulamadan yayınlama |
| Eğitim | Düzenli güvenlik eğitimi ver | Çalışanı bilgilendirmeden erişim açma |
Şu Durumda Ne Yaparsın?
Senaryo: Acil bir sunum hazırlıyorsun ve patronun son çeyrek satış rakamlarını içeren bir özet istiyor. ChatGPT’ye tabloyu yapıştırıp “bunu özetle” demek cazip görünüyor. Peki ne yapmalısın?
- Önce verileri anonimleştir: Müşteri isimlerini kodla, kesin rakamlar yerine yüzdelik değişimler kullan.
- Kurumsal onaylı bir araç kullan: Şirketinizin lisanslı Copilot veya benzeri çözümü varsa onu tercih et.
- Çıktıyı kontrol et: Özet mantıklı mı? Rakamlar tutarlı mı? Kaynak verilerle karşılaştır.
- Gerekirse IT’ye danış: Emin değilsen, “Bunu paylaşabilir miyim?” diye sormak her zaman daha güvenlidir.
Doğru Bilinen Yanlışlar
- “Kurumsal araçlar tamamen güvenlidir.” Hayır. Kurumsal lisanslar riski azaltır ama sıfırlamaz. Veri sınıflandırması ve kullanıcı eğitimi hâlâ şarttır.
- “Yapay zekâ konuşmalarım kimseyi ilgilendirmez.” Yanlış. Pek çok platform, hizmet iyileştirme adı altında konuşmaları inceleyebilir veya saklayabilir.
- “Silinen sorgular kaybolur.” Mutlaka değil. Sunucu tarafında loglar tutulabilir ve bu veriler belirli süre saklanabilir.
Sıkça Sorulan Sorular
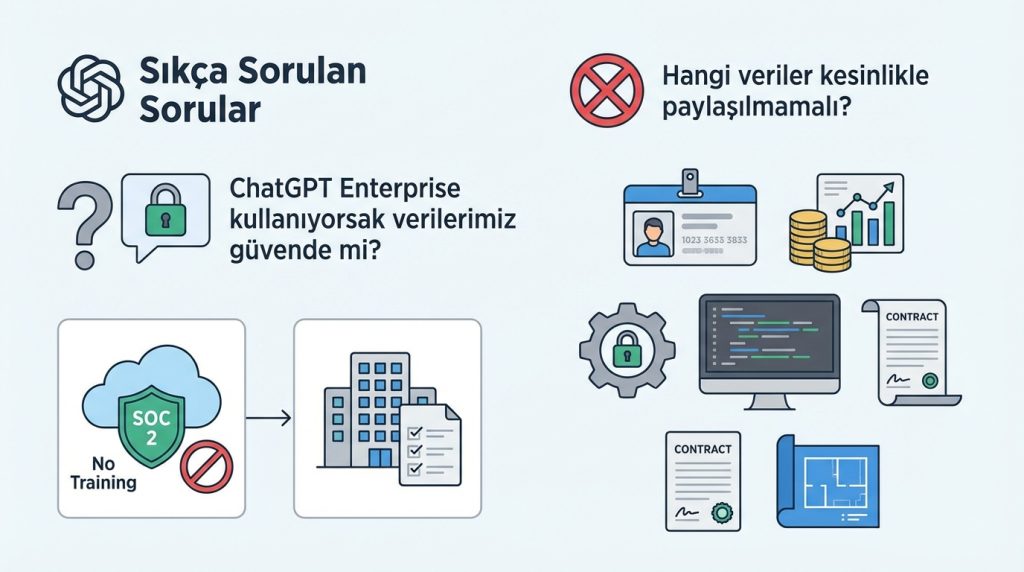
ChatGPT Enterprise kullanıyorsak verilerimiz güvende mi?
ChatGPT Enterprise, verilerin model eğitiminde kullanılmayacağını taahhüt eder ve SOC 2 uyumluluğu sunar. Ancak bu, her türlü verinin paylaşılabileceği anlamına gelmez. Şirket politikalarınız ve veri sınıflandırmanız hâlâ geçerlidir.
Hangi veriler kesinlikle paylaşılmamalı?
Kişisel tanımlayıcı bilgiler (TC kimlik, telefon, adres), finansal kayıtlar,ticari sırlar, kaynak kodları, sözleşme detayları ve henüz kamuya açıklanmamış stratejik planlar.
Yapay zekâ kullanım politikası nasıl oluşturulur?
IT, hukuk ve ilgili iş birimlerinin katılımıyla; onaylı araçların listesi, veri sınıflandırma kuralları, ihlal durumunda izlenecek prosedürler ve düzenli eğitim takvimini içeren yazılı bir politika hazırlanmalıdır.
Özetle
Yapay zekâ araçları, şirket içi süreçlerde devrim yaratma potansiyeli taşır; ancak bu gücü sorumsuzca kullanmak, Samsung örneğinde olduğu gibi ciddi sonuçlar doğurabilir. Kurumsal verilerle çalışırken yapılmaması gerekenleri net şekilde tanımlamak, çalışanları eğitmek ve uygun araçları seçmek, yapay zekâdan maksimum fayda sağlamanınön koşuludur.
Unutmayın: Verimlilik kazanımları önemlidir,ama bir veri ihlalinin maliyeti bu kazanımlarıkat kat aşar. Önce güvenlik, sonra hız.