
E-posta kutunuza düşen “e-imzanız onay bekliyor” veya “e-belgeniz hazır, tıklayın” mesajları son dönemde ciddi bir artış gösteriyor. Sahte e-imza/e-belge linkleri, 2024 Adli İstatistik Raporu’na göre dolandırıcılık dosyalarındaki %41’lik artışın önemli bir parçası haline geldi. Bu rehberde, gelen bir linkin gerçek mi sahte mi olduğunu saniyeler içinde nasıl anlayacağınızı ve kendinizi nasıl koruyacağınızı adım adım gösteriyoruz.
Hızlı Teşhis: Belirti → Tanımadığınız bir kaynaktan “acil onay” isteyen e-posta/SMS. Muhtemel Neden → Phishing (oltalama) saldırısı. İlk Deneme → Linke tıklamadan önce gönderen adresi ve URL’yi kontrol edin.
Başlamadan Önce
Sahte e-imza linklerini tespit etmek için teknik bilgiye ihtiyacınız yok. Ancak bazı temel araçları ve bilgileri hazır bulundurmanız işinizi kolaylaştırır.
Gerekenler
- Güncel bir web tarayıcısı (Chrome, Firefox, Edge)
- e-Devlet şifreniz veya mobil imza erişiminiz
- Resmi doğrulama sitelerinin adresleri (aşağıda listeledik)
Ön Koşullar
- E-posta veya SMS’teki linke henüz tıklamamış olmanız
- Herhangi bir kişisel bilgi paylaşmamış olmanız
- Şüpheli mesajın ekran görüntüsünü almış olmanız (şikayet için gerekebilir)
Sahte E-İmza Linklerini Tanımanın 5 Kritik İşareti
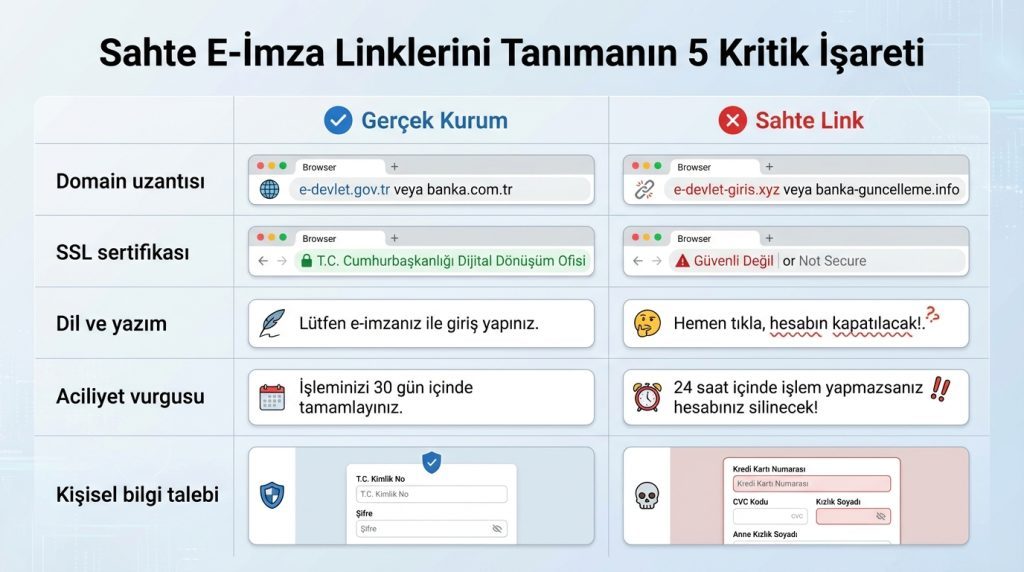
Dolandırıcılar, resmi kurumları taklit etmekte giderek ustalaşıyor. Ancak bazı detaylar her zaman ele verir. İşte dikkat etmeniz gereken noktalar:
| Özellik | Gerçek Kurum | Sahte Link |
|---|---|---|
| Domain uzantısı | .gov.tr veya .com.tr | .xyz, .info, .ru, garip alt domainler |
| SSL sertifikası | Kilit simgesi + kurum adı | Kilit yok veya genel sertifika |
| Dil ve yazım | Resmi, hatasız Türkçe | Yazım hataları, garip cümleler |
| Aciliyet vurgusu | Makul süre tanır | “24 saat içinde”, “hemen tıklayın” |
| Kişisel bilgi talebi | Sadece doğrulama ister | TC, şifre, kart bilgisi ister |
Kilit Çıkarım: Resmi kurumlar asla e-posta veya SMS ile şifre, kredi kartı bilgisi veya TC kimlik numarası istemez. Bu talebi gördüğünüz an, mesaj sahtedir.
Adım Adım Güvenli Doğrulama Rehberi
Şüpheli bir e-imza veya e-belge linki aldığınızda aşağıdaki adımları sırasıyla uygulayın:
- Linke tıklama, URL’yi incele: Fareyi linkin üzerine getir (tıklamadan). Tarayıcının sol alt köşesinde görünen gerçek adresi kontrol et. “turkiye.gov.tr” yerine “turkiye-gov.xyz” gibi bir adres görüyorsan, sahte.
- Gönderen adresi kontrol et: E-postanın “Kimden” kısmına tıkla. Resmi kurumlar @turkiye.gov.tr, @btk.gov.tr gibi .gov.tr uzantılı adresler kullanır. Gmail, Hotmail veya garip domainlerden gelen “resmi” mesajlar kesinlikle sahte.
- Resmi siteye manuel git: Tarayıcına doğrudan www.turkiye.gov.tr yaz. Giriş yaptıktan sonra “Belgelerim” veya ilgili kurumun hizmetine git. Gerçekten bekleyen bir belge varsa, burada görürsün.
- e-Yazışma sistemini kontrol et: Resmi kurumlardan gelen belgeler genellikle e-Devlet üzerindeki “e-Yazışma” veya “KEP (Kayıtlı Elektronik Posta)” sistemi üzerinden iletilir. Bu sistemlerde bildirim varsa, mesaj gerçektir.
- Kurumu doğrudan ara: Hâlâ şüphen varsa, mesajda belirtilen kurumun resmi web sitesinden telefon numarasını bul ve doğrudan ara. Mesajdaki numarayı kullanma.
Pro İpucu: e-Devlet’te iki adımlı doğrulamayı aktif et. Böylece hesabına yetkisiz erişim olsa bile, ikinci onay olmadan işlem yapılamaz. Ayarlar → Güvenlik → İki Adımlı Doğrulama yolunu izle.
Resmi Doğrulama Adresleri
Aşağıdaki adresleri tarayıcınıza yer imi olarak ekleyin. Şüpheli bir durumda bu adreslere doğrudan giderek kontrol yapabilirsiniz:
- e-Devlet Kapısı: www.turkiye.gov.tr
- UYAP Vatandaş Portalı: vatandas.uyap.gov.tr
- KEP Sorgulama: Kullandığınız KEP sağlayıcısının resmi sitesi (örn: turkkep.com.tr)
- BTK e-İmza Bilgi: www.btk.gov.tr
- GİB e-Belge Portalı: ebelge.gib.gov.tr
Maliyet: Doğrulama işlemleri tamamen ücretsizdir. Size “doğrulama ücreti” veya “onay bedeli” isteyen herhangi bir mesaj kesinlikle sahtedir.
Yaygın Hatalar: Bunları Sakın Yapma
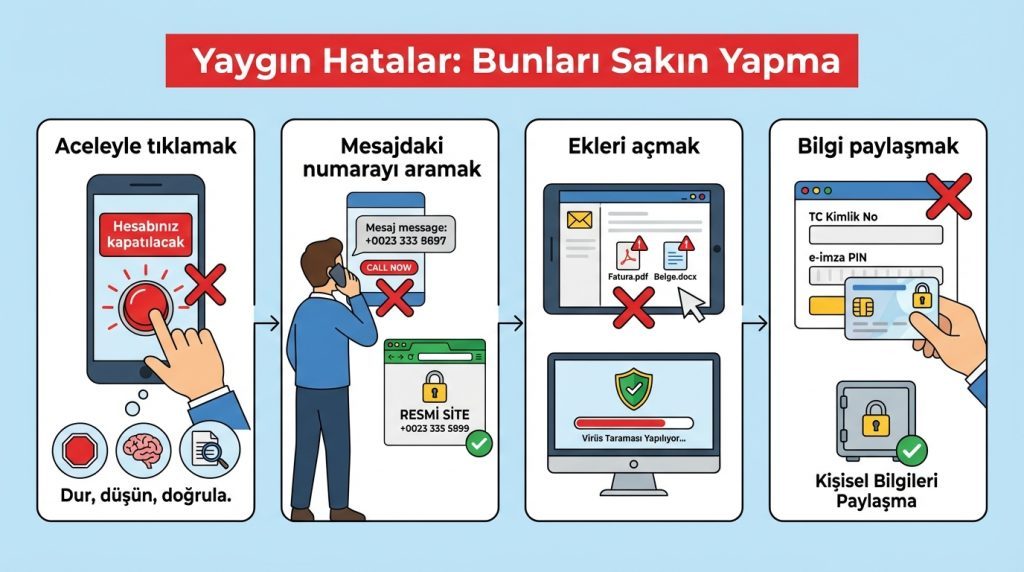
Sahte e-belge dolandırıcılığına karşı en büyük risk, panik anında verilen kararlar. İşte kesinlikle kaçınmanız gereken davranışlar:
- Aceleyle tıklamak: “Hesabınız kapatılacak” gibi mesajlar sizi telaşlandırmak için tasarlanmış. Dur, düşün, doğrula.
- Mesajdaki numarayı aramak: Dolandırıcılar sahte çağrı merkezleri kuruyor. Numarayı her zaman resmi siteden bul.
- Ekleri açmak: PDF veya Word görünümlü dosyalar zararlı yazılım içerebilir. Önce virüs taraması yap.
- Bilgi paylaşmak: TC kimlik, e-imza PIN’i, banka bilgisi asla paylaşılmaz.
- Aynı şifreyi kullanmak: e-Devlet şifreniz benzersiz olmalı. Başka sitelerde kullandığınız şifreyi kullanmayın.
Tıkladıysanız Ne Yapmalısınız?
Şüpheli linke tıkladıysanız veya bilgi paylaştıysanız, panik yapmayın ama hızlı hareket edin:
- İnternet bağlantısını kes: Zararlı yazılım indirildiyse, yayılmasını önlemek için cihazı çevrimdışı yap.
- Şifrelerini değiştir: Önce e-Devlet, sonra e-posta, ardından banka uygulamaları. Farklı bir cihazdan yap.
- Banka ile iletişime geç: Kart bilgisi paylaştıysan, kartını hemen bloke ettir.
- Virüs taraması yap: Güncel bir antivirüs programıyla tam sistem taraması çalıştır.
- Şikayet bildir: www.sifremi.gov.tr veya BTK İhbar Merkezi üzerinden durumu raporla.
Risk Seviyesi: Sadece linke tıkladıysanız → Orta risk (tarama yapın). Bilgi girdiyseniz → Yüksek risk (tüm adımları uygulayın). Para transferi yaptıysanız → Kritik (hemen bankayı ve polisi arayın).
Ne Zaman Yetkililere Başvurmalısınız?
Bazı durumlar bireysel müdahalenin ötesine geçer. Aşağıdaki senaryolarda profesyonel destek şart:
- Hesabınızdan sizin yapmadığınız işlemler görüyorsanız
- e-İmzanızla sizin onaylamadığınız belgeler imzalanmışsa
- Maddi kayıp yaşadıysanız
- Kimlik bilgilerinizin kötüye kullanıldığını düşünüyorsanız
Başvuru noktaları: Siber Suçlarla Mücadele (155), BTK İhbar Hattı, Cumhuriyet Savcılığı, BDDK (bankacılık işlemleri için).
Sıkça Sorulan Sorular
Resmi kurumlar hangi kanallardan e-imza bildirimi gönderir?
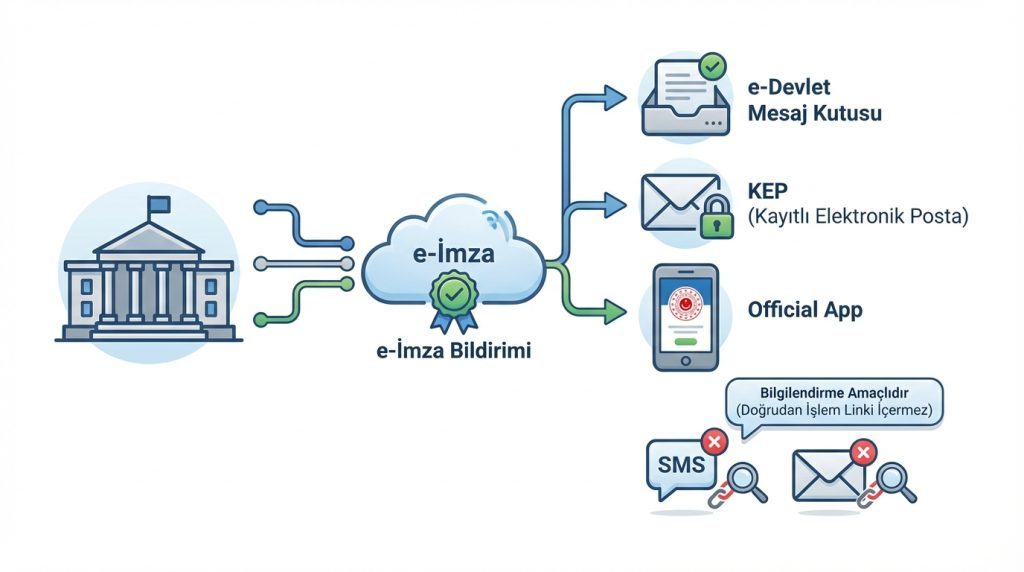
Resmi bildirimler genellikle e-Devlet mesaj kutusu, KEP (Kayıtlı Elektronik Posta) veya kurumun resmi mobil uygulaması üzerinden gelir. SMS ve e-posta sadece bilgilendirme amaçlıdır, asla doğrudan işlem linki içermez.
e-İmzam çalındıysa ne olur?
e-İmza PIN’iniz ele geçirildiyse, derhal e-imza sağlayıcınızı (E-Güven, TÜRKTRUST vb.) arayarak sertifikanızı iptal ettirin. Ardından yeni sertifika başvurusu yapın. Bu süreçte sizin adınıza yapılan işlemler için hukuki süreç başlatabilirsiniz.
Sahte link bildirimi nasıl yapılır?
Şüpheli mesajın ekran görüntüsünü alın. BTK’nın ihbar sayfası veya e-Devlet üzerindeki “Siber Suç İhbar” hizmetini kullanarak bildirin. Ayrıca phishing@tib.gov.tr adresine e-posta gönderebilirsiniz.
Sonuç
Sahte e-imza ve e-belge linkleri, teknik açıdan basit ama psikolojik açıdan etkili saldırılardır. Korunmanın anahtarı üç kelimede özetlenebilir: Dur, Doğrula, Devam Et.
Gelen her “acil” mesaja şüpheyle yaklaşın. Resmi işlemlerinizi her zaman doğrudan e-Devlet veya kurumların resmi sitelerinden yapın. Şüpheli bir durumla karşılaştığınızda bu rehberdeki adımları izleyin. Unutmayın: Gerçek bir kurum sizi asla telaşlandırmaz, kişisel bilgilerinizi e-posta ile istemez ve size “son şans” vermez.
Kilit Çıkarım: En güvenli link, sizin doğrudan yazdığınız adrestir. Gelen mesajlardaki linklere tıklamak yerine, resmi sitelere manuel olarak gidin.