
Bir sabah e-posta hesabınıza giriş yapmaya çalıştığınızda “şüpheli giriş denemesi” uyarısı aldığınızı düşünün. Şifreniz bir şekilde ele geçirilmiş olabilir; ancak hesabınız hâlâ güvende. Bunun sebebi büyük ihtimalle iki adımlı doğrulama (2FA) özelliğinin aktif olmasıdır. Peki bu koruma katmanı tam olarak ne işe yarıyor ve arka planda nasıl bir mekanizma çalışıyor?
Kısa Tanım: İki adımlı doğrulama, bir hesaba erişim sağlarken şifrenin yanı sıra ikinci bir doğrulama faktörü talep eden güvenlik yöntemidir. Bu sayede şifreniz çalınsa bile hesabınıza yetkisiz erişim neredeyse imkânsız hale gelir.
2FA Neden Bu Kadar Önemli?
Klasik şifre sistemi tek başına artık yeterli değil. Veri sızıntıları, oltalama (phishing) saldırıları ve kaba kuvvet denemeleri her geçen gün artıyor. Pratikte en sık görülen senaryo şu: Kullanıcılar aynı şifreyi birden fazla platformda kullanıyor. Bir site hacklendiğinde, o şifre diğer hesaplara da kapı açıyor.
İki faktörlü kimlik doğrulama tam bu noktada devreye giriyor. Şifrenizi bilen biri olsa bile, ikinci doğrulama adımını geçemediği sürece hesabınıza ulaşamıyor.
Kilit Çıkarım: 2FA, “bildiğin bir şey” (şifre) ile “sahip olduğun bir şey” (telefon, fiziksel anahtar) veya “olduğun bir şey” (parmak izi) kombinasyonunu zorunlu kılarak güvenliği katlar.
İki Adımlı Doğrulama Nasıl Çalışır?
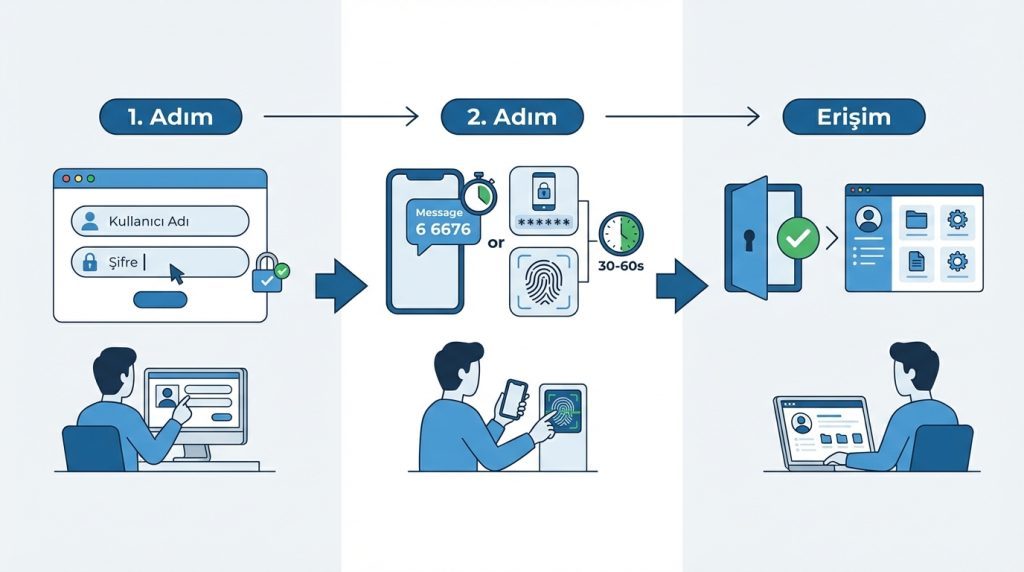
Sistemin işleyişi aslında oldukça basit bir mantığa dayanıyor. Giriş sürecini adım adım inceleyelim:
- Birinci Adım: Kullanıcı adı ve şifrenizi girin. Sistem bu bilgileri doğrular.
- İkinci Adım: Sistem sizden ek bir doğrulama ister. Bu genellikle telefonunuza gelen bir kod, authenticator uygulamasındaki geçici şifre veya biyometrik veri olabilir.
- Erişim: Her iki adım da başarılı olursa hesabınıza giriş yaparsınız.
İkinci adımdaki kod genellikle 30-60 saniye içinde geçerliliğini yitirir. Bu zaman sınırı, kodun ele geçirilse bile kullanılmasını zorlaştırır.
Pro İpucu: Authenticator uygulamaları (Google Authenticator, Microsoft Authenticator, Authy) SMS’e göre daha güvenlidir. SIM kart kopyalama saldırılarına karşı koruma sağlar.
2FA Türleri ve Karşılaştırması
Tüm 2FA yöntemleri eşit güvenlik sunmuyor. İşte en yaygın türler ve özellikleri:
| Yöntem | Güvenlik Seviyesi | Kullanım Kolaylığı | Maliyet |
|---|---|---|---|
| SMS Kodu | Orta | Çok Kolay | Ücretsiz |
| Authenticator Uygulaması | Yüksek | Kolay | Ücretsiz |
| Fiziksel Güvenlik Anahtarı | Çok Yüksek | Orta | 200-800 TL |
| Biyometrik (Parmak İzi/Yüz) | Yüksek | Çok Kolay | Cihaza Bağlı |
| E-posta Kodu | Düşük-Orta | Kolay | Ücretsiz |
SMS Doğrulama
En yaygın yöntem olmasına rağmen en güvenlisi değil. SIM swapping (SIM kart kopyalama) saldırılarına açık. Yine de hiç 2FA kullanmamaktan çok daha iyi.
Authenticator Uygulamaları
TOTP (Time-based One-Time Password) algoritması kullanır. Kod cihazınızda üretildiği için ağ bağlantısı gerektirmez. Telefon çalınsa bile uygulama PIN veya biyometrik ile korunabilir.
Fiziksel Güvenlik Anahtarları
YubiKey gibi USB veya NFC tabanlı cihazlar en yüksek korumayı sunar. Oltalama saldırılarına karşı neredeyse bağışık çünkü anahtar, bağlandığı sitenin gerçekliğini doğrular.
Nerede Kullanılır?
Çift aşamalı doğrulama artık neredeyse her dijital platformda mevcut:
- E-posta servisleri: Gmail, Outlook, Yahoo
- Sosyal medya: Instagram, Twitter/X, Facebook, LinkedIn
- Bankacılık: Mobil bankacılık uygulamaları, internet şubeleri
- Bulut depolama: Google Drive, Dropbox, iCloud
- Oyun platformları: Steam, Epic Games, PlayStation Network
- Kripto borsaları: Binance, Coinbase (burada zorunlu)
Basit Örnek: Instagram’da 2FA aktifken, yeni bir cihazdan giriş yapmaya çalıştığınızda uygulama size altı haneli bir kod gönderir. Bu kodu girmeden profil sayfanıza ulaşamazsınız.
Doğru Bilinen Yanlışlar
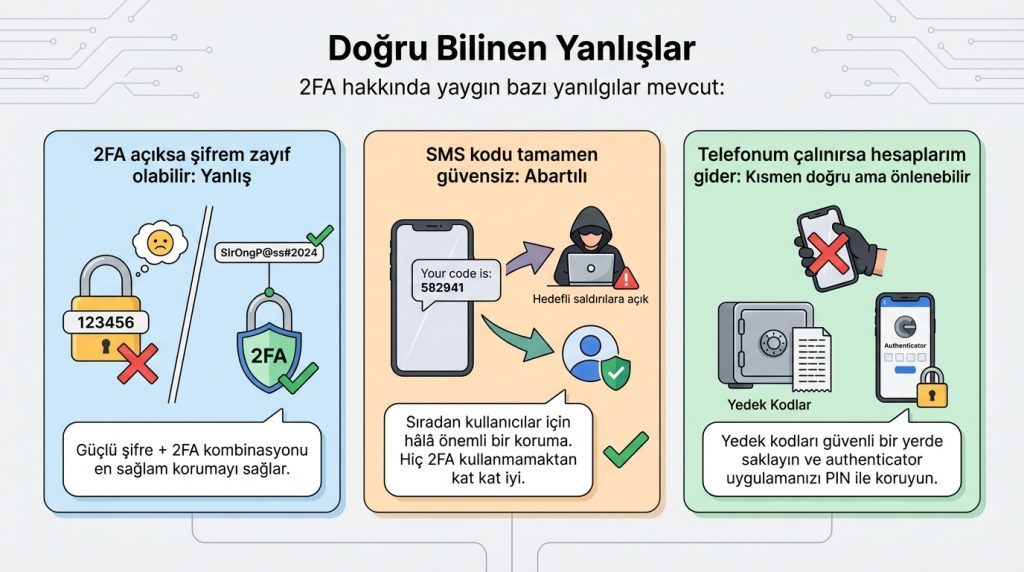
2FA hakkında yaygın bazı yanılgılar mevcut:
- “2FA açıksa şifrem zayıf olabilir”: Yanlış. 2FA ek bir katmandır, şifrenin yerini almaz. Güçlü şifre + 2FA kombinasyonu en sağlam korumayı sağlar.
- “SMS kodu tamamen güvensiz”: Abartılı. Hedefli saldırılara açık olsa da sıradan kullanıcılar için hâlâ önemli bir koruma. Hiç 2FA kullanmamaktan kat kat iyi.
- “Telefonum çalınırsa hesaplarım gider”: Kısmen doğru ama önlenebilir. Yedek kodları güvenli bir yerde saklayın ve authenticator uygulamanızı PIN ile koruyun.
2FA Kurulumunda Dikkat Edilmesi Gerekenler
İki adımlı doğrulamayı aktif ederken şu noktalara dikkat edin:
- Yedek kodları kaydedin: Telefonunuzu kaybettiğinizde hesabınıza erişmenin tek yolu bu kodlar olabilir. Yazıcıdan çıktı alıp güvenli bir yerde saklayın.
- Birden fazla yöntem ekleyin: Mümkünse hem authenticator hem de yedek telefon numarası tanımlayın.
- Kurtarma e-postası güncel olsun: Hesap kurtarma süreçlerinde bu adres kritik önem taşır.
Risk Seviyesi: 2FA’sız bir hesap, kilitlenmemiş bir eve benzer. Şifreniz ne kadar karmaşık olursa olsun, tek katmanlı koruma modern tehditlere karşı yetersiz kalıyor.
Sıkça Sorulan Sorular
2FA ve MFA arasındaki fark nedir?
2FA (iki faktörlü) tam olarak iki doğrulama adımı kullanır. MFA (çok faktörlü) ise ikiden fazla faktör içerebilir. Pratikte çoğu sistem 2FA kullanır; MFA genellikle kurumsal ortamlarda tercih edilir.
Authenticator uygulamam silinirse ne olur?
Yedek kodlarınız varsa bunları kullanarak giriş yapabilirsiniz. Yoksa platformun hesap kurtarma sürecini başlatmanız gerekir ki bu günler sürebilir. Bu yüzden yedek kodları mutlaka saklayın.
Her hesapta 2FA açmalı mıyım?
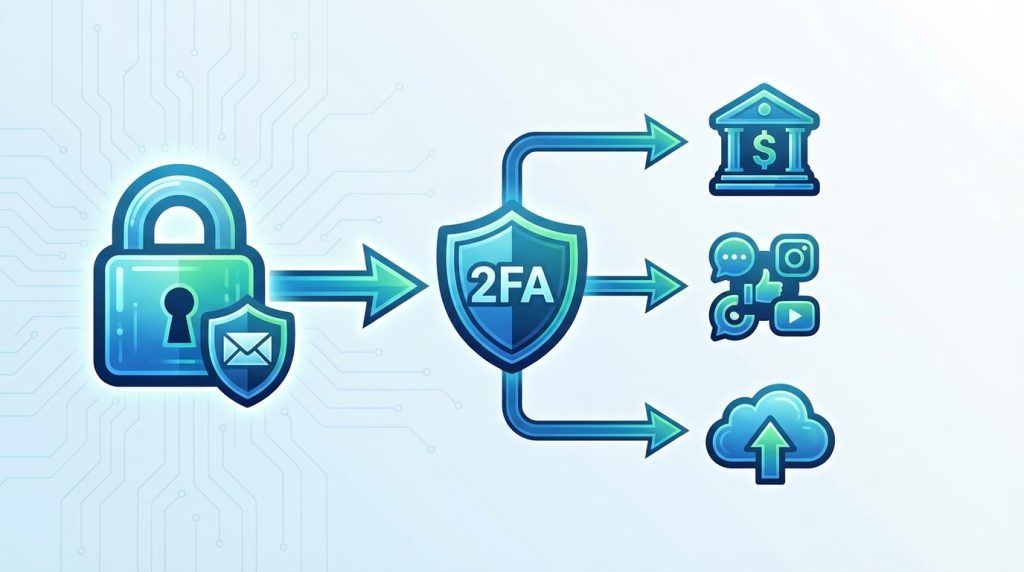
Öncelik sırası şöyle olmalı: E-posta (diğer hesapların kurtarma noktası), bankacılık, sosyal medya, bulut depolama. E-posta hesabınız ele geçirilirse diğer tüm hesaplarınız risk altına girer.
2FA yavaşlatıyor mu?
Giriş sürecine 10-15 saniye ekler. Güvenilir cihazlarda “bu cihazı hatırla” seçeneğiyle bu süreyi minimize edebilirsiniz.
Özetle
İki adımlı doğrulama, dijital güvenliğinizi artırmanın en pratik ve etkili yollarından biri. Şifreniz tek başına artık yeterli değil; ikinci bir doğrulama katmanı eklemek, hesaplarınızı ele geçirme girişimlerinin büyük çoğunluğunu engeller.
Yapmanız gerekenler:
- Önce e-posta hesabınızda 2FA’yı aktif edin
- Mümkünse SMS yerine authenticator uygulaması tercih edin
- Yedek kodları güvenli bir yerde saklayın
- Kritik hesaplarda (banka, kripto) fiziksel güvenlik anahtarı düşünün
Birkaç dakikalık kurulum, ileride saatler sürecek hesap kurtarma çilesinden ve olası maddi kayıplardan sizi koruyabilir. Güvenlik söz konusu olduğunda “bana bir şey olmaz” düşüncesi en büyük risk faktörüdür.