
Gelen kutunuzda “Hesabınız askıya alındı!” veya “Ödemeniz onaylanamadı!” gibi bir e-posta gördüğünüzde kalp atışınız hızlanabilir. Tam da bu panik anını hedefleyen siber suçlular, Outlook’ta e-posta güvenliği konusunda dikkatli olmayanları tuzağa düşürmeyi amaçlar. Güncel verilere göre siber saldırıların yaklaşık %91’i bir oltalama (phishing) e-postasıyla başlıyor ve kurumların %57’si haftalık bazda bu tür saldırılarla karşılaşıyor. İyi haber şu: Birkaç kritik ipucunu öğrendiğinizde sahte mesajları gerçeklerden ayırt etmek sanıldığı kadar zor değil.
Hızlı Teşhis: Belirti → Acil eylem isteyen, şüpheli bağlantı içeren veya tanımadığınız bir göndericiden gelen e-posta. Muhtemel Neden → Phishing girişimi. İlk Deneme → Bağlantıya tıklamadan gönderici adresini ve URL’yi kontrol edin.
Oltalama (Phishing) Nedir ve Neden Bu Kadar Etkili?
Kısa Tanım: Phishing, saldırganların güvenilir bir kurum veya kişi gibi davranarak kullanıcıların kişisel bilgilerini, şifrelerini ya da finansal verilerini çalmaya çalıştığı bir sosyal mühendislik tekniğidir.
Bu yöntemin etkili olmasının temel nedeni insan psikolojisini hedef almasıdır. Korku, aciliyet ve merakduyguları tetiklenerek kurbanların düşünmeden hareket etmesi sağlanır. 2024 verilerine göre işletmelerin %64’ü “Business Email Compromise” (BEC) adı verilen hedefli oltalama saldırılarıyla karşılaştı.
En Yaygın Phishing Türleri
- Klasik E-posta Phishing: Banka, kargo firması veya popüler hizmet sağlayıcı gibi görünen toplu gönderilen sahte mesajlar.
- Spear Phishing: Belirli bir kişiyi veya kurumu hedef alan, kişiselleştirilmiş saldırılar.
- QR Kod Phishing (Quishing): E-postadaki QR kodlarla zararlı sitelere yönlendirme. Microsoft Defender, bu tehdide karşı yeni koruma özellikleri ekledi.
- Clone Phishing: Daha önce aldığınız gerçek bir e-postanın kopyalanıp bağlantılarının değiştirilmesi.
Phishing E-postasını Tanımanın 7 Kritik İşareti
Sahte mesajları tespit etmek için aşağıdaki kontrol listesini kullanabilirsiniz. Bu işaretlerden birden fazlasını gördüğünüzde alarm zillerinin çalması gerekir.
1. Şüpheli Gönderici Adresi
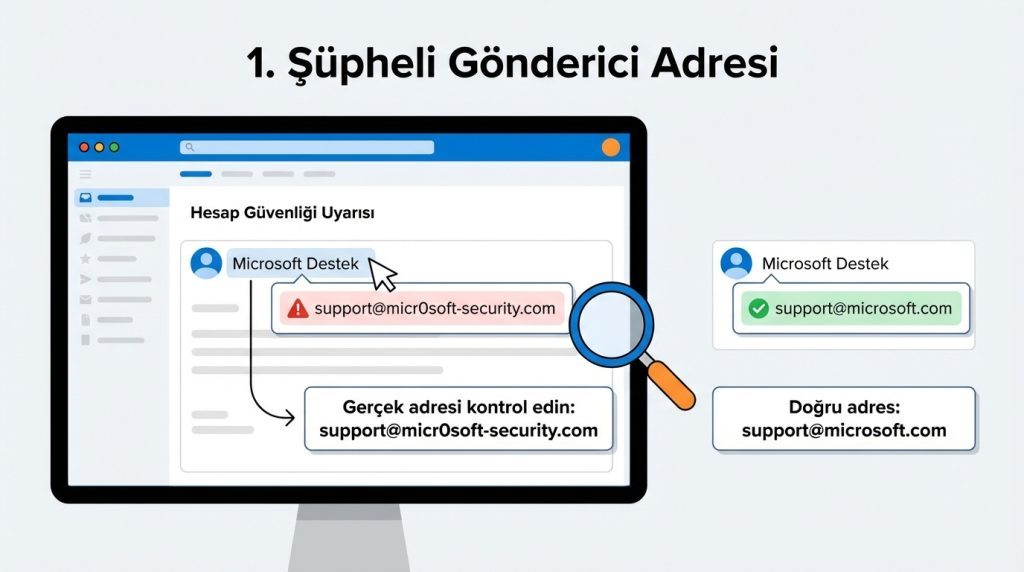
Gönderici adı “Microsoft Destek” yazsa bile gerçek e-posta adresini mutlaka kontrol edin. Örneğin [email protected] yerine [email protected] gibi küçük farklılıklar saldırganların favori taktiğidir. Outlook’ta gönderici adının üzerine tıklayarak veya fareyle üzerine gelerek tam adresi görebilirsiniz.
2. Aciliyet ve Tehdit İçeren Dil
“24saat içinde hesabınız kapatılacak!”, “Hemendoğrulama yapın yoksa erişiminiz engellenecek!” gibi panik yaratan ifadeler phishing’in klasik silahlarıdır. Meşru kurumlar genellikle bu denli agresif birdil kullanmaz ve size düşünme süresi tanır.
3. Genel Hitap Formları
“Değerli Müşterimiz” veya “Sayın Kullanıcı” gibi genel ifadeler dikkat çekmelidir. Gerçek hizmet sağlayıcılar genellikle adınızı veya kullanıcı adınızı bilir ve size özel hitapeder.
4. Yazım ve Dilbilgisi Hataları
Profesyonel şirketlerin resmi iletişimlerinde ciddi yazım hataları nadiren bulunur. Garip cümle yapıları, eksik harfler veya anlamsız ifadeler sahte mesajların önemli bir göstergesidir.
5. Şüpheli Bağlantılar ve Ekler
Bağlantıya tıklamadan önce farenizi üzerine getirin ve sol alt köşede görünen gerçek URL’yi kontrol edin. Kısaltılmış linkler (bit.ly gibi) veya uzun, karmaşık adresler risk taşır. Beklemediğiniz .zip, .exe veya makro içeren Office dosyaları kesinlikle açılmamalıdır.
Pro İpucu: Outlook’ta bir bağlantının güvenli olup olmadığını anlamak için sağ tıklayıp “Bağlantıyı Kopyala” seçeneğini kullanın ve Not Defteri’ne yapıştırarak tam adresi inceleyin.
6. Kişisel Bilgi Talebi
Hiçbir banka, devlet kurumu veya güvenilir şirket e-posta yoluyla şifrenizi, TC kimlik numaranızı veya kredi kartı bilgilerinizi istemez. Bu tür talepler %99oranında dolandırıcılık girişimidir.
7. Tutarsız Görsel Tasarım
Logo kalitesinin düşük olması, renklerin farklı görünmesi veya genel tasarımın şirketin standart iletişiminden farklı olması uyarı işaretidir. Ancak dikkat: Günümüzde saldırganlar profesyonel tasarımlar da kullanabilir, bu yüzden tek başına görsel kalite yeterli bir kriter değildir.
Outlook’ta Phishing E-postasını Nasıl Raporlarsınız?
Şüpheli bir mesaj tespit ettiğinizde hem kendinizi hem de diğer kullanıcıları korumak için rapor etmeniz önemlidir. Microsoft, bu süreci oldukça kolaylaştırdı.
Başlamadan Önce
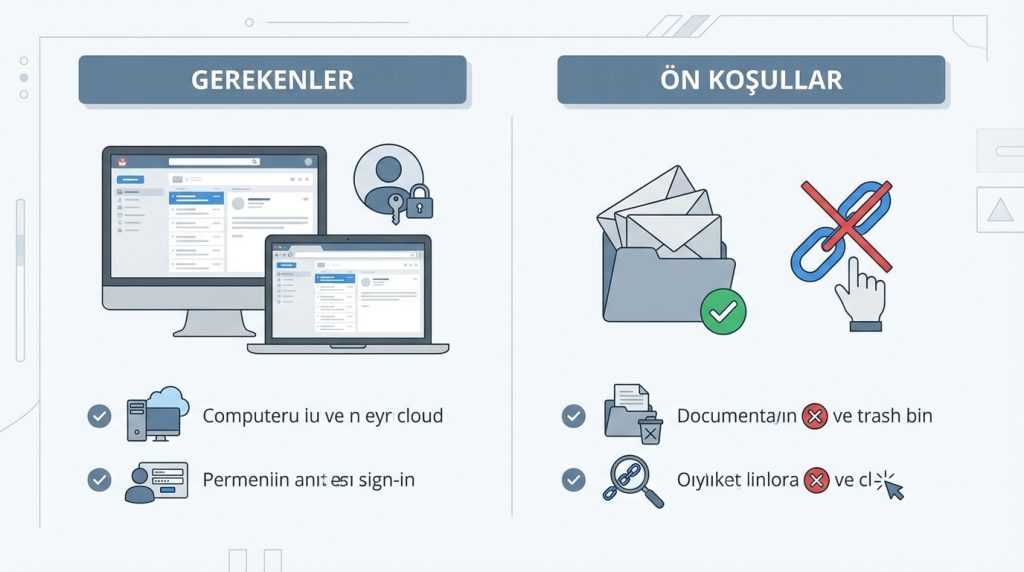
Gerekenler:
- Outlook masaüstü uygulaması veya Outlook.com web erişimi
- Microsoft hesabınıza giriş yapmış olmanız
Ön Koşullar:
- E-postayı silmemiş veya taşımamış olmanız
- Mesajdaki hiçbir bağlantıya tıklamamış olmanız
Adım Adım Raporlama
- Şüpheli e-postayı seç ancak açma. Gelen kutunda mesajın üzerine bir kez tıklaman yeterli.
- Üst menüde “Önemsiz” veya “Junk” seçeneğini bul. Outlook sürümüne göre bu seçenek farklı yerlerde olabilir.
- “Kimlik Avı Olarak Bildir” (Report Phishing) seçeneğine tıkla. Yeni Outlook sürümlerinde bu seçenek doğrudan görünür.
- Onay penceresinde “Bildir” butonuna bas. Mesaj otomatik olarak Microsoft’a iletilir ve silinir.
- Benzer mesajları engellemek için göndericiyi engelle. “Göndericiyi Engelle” seçeneğini kullanarak gelecekteki mesajları otomatik olarak filtreleyin.
Pro İpucu: Kurumsal Outlook kullanıyorsan ve “Report Phishing” butonu görünmüyorsa, IT departmanından Microsoft Report Messageeklentisini etkinleştirmesini iste.
Phishing Tuzağına Düştüyseniz Ne Yapmalısınız?
Bağlantıya tıkladınız veya bilgilerinizi paylaştınız mı? Panik yapmayınama hızlı hareket edin.
- Şifreni hemen değiştir. Önce etkilenen hesabın şifresini, ardından aynı şifreyi kullandığın diğer hesapları güncelle.
- İki faktörlü kimlik doğrulamayı (2FA) etkinleştir. Bu, şifren ele geçirilse bile hesabına erişimi zorlaştırır.
- Banka veya kredi kartı bilgilerini paylaştıysan bankayı ara. Kartını geçici olarak dondurabilir veya yeni kart talep edebilirsin.
- Cihazını antivirüs yazılımıyla tara. Zararlı birek açtıysan sisteminde kötü amaçlı yazılım olabilir.
- Hesap aktivitelerini kontrol et. Tanımadığın giriş denemeleri veya şüpheli işlemler varsa not al ve raporla.
Doğru Bilinen Yanlışlar
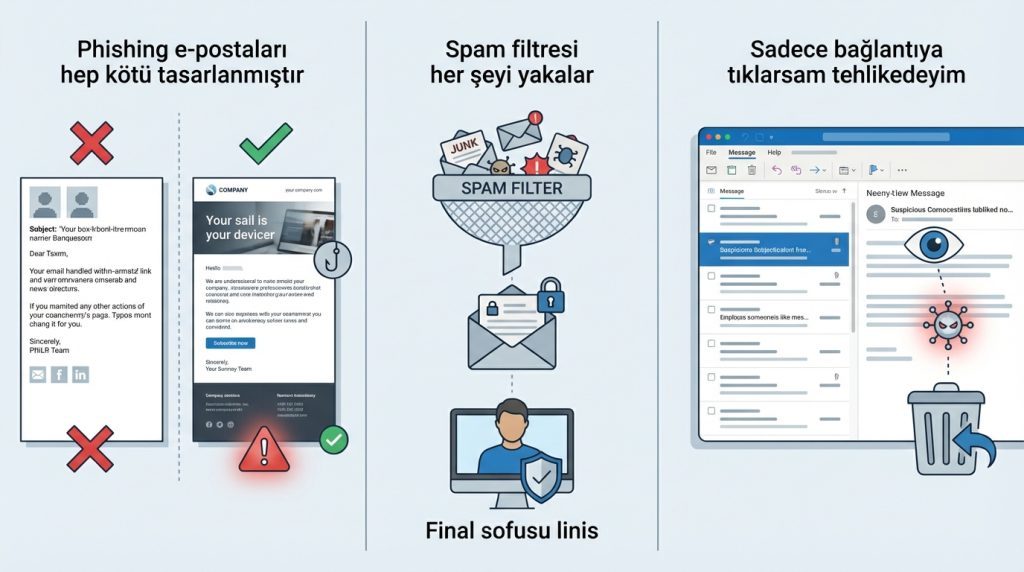
- “Phishing e-postaları hep kötü tasarlanmıştır.” Yanlış. Modern saldırılar profesyonel tasarımlara sahip olabilir ve gerçek e-postalardan ayırt edilmesi zor olabilir.
- “Spam filtresi her şeyi yakalar.” Yanlış. Gelişmiş phishing saldırıları filtreleri atlatabilir. Son savunma hattı her zaman sizsiniz.
- “Sadece bağlantıya tıklarsam tehlikedeyim.” Yanlış. Bazı gelişmiş saldırılarda sadece e-postayı önizlemek bile riskoluşturabilir; bu yüzden şüpheli mesajları hemen silin.
Sıkça Sorulan Sorular
Outlook’un yerleşik phishing koruması ne kadar etkili?
Microsoft Defender for Office 365, Safe Links ve Safe Attachments özellikleriyle güçlü bir koruma sağlar. Ancak hiçbir sistem %100 güvenli değildir; kullanıcı farkındalığı kritik önem taşır.
Phishing e-postasını açtımama hiçbir yere tıklamadım. Risk var mı?
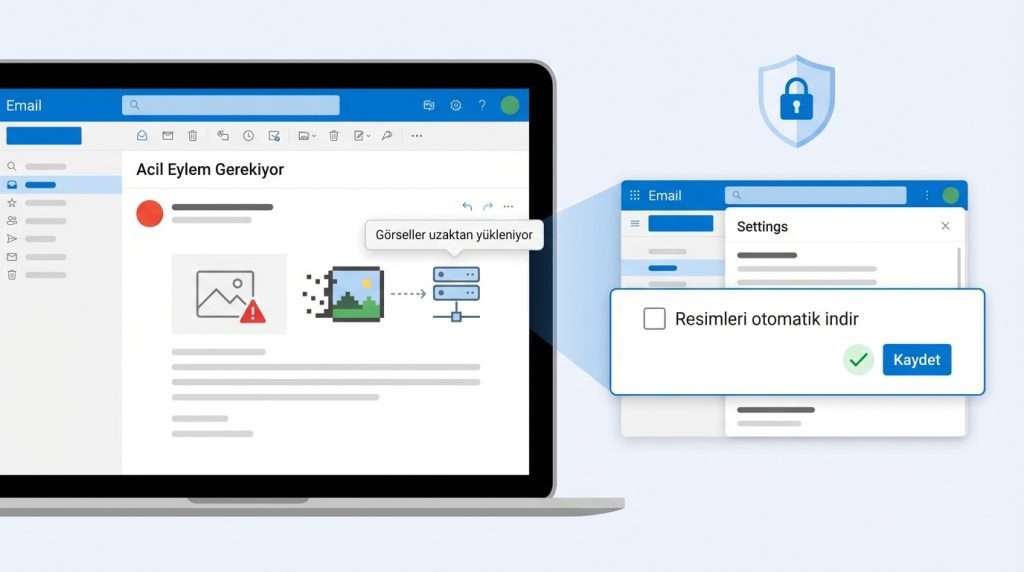
Genellikle sadece e-postayı açmak risk oluşturmaz. Ancak mesajdaki görseller uzaktan yükleniyorsa, saldırgan e-postanızın aktif olduğunu anlayabilir. Outlook’ta “Resimleri otomatik indir” seçeneğini kapatmanız önerilir.
Kurumsal hesabımda phishing tespit ettim. Kime bildirmeliyim?
Öncelikle IT veya güvenlik ekibinize haber verin. Ardından Outlook’un raporlama özelliğini kullanarak Microsoft’a da bildirin. Kurumsal ortamlarda hızlı raporlama diğer çalışanları da korur.
Sonuç
Outlook’ta phishing saldırılarını tespit etmek, birkaç temel alışkanlığı edindiğinizde oldukça kolaylaşır. Gönderici adresini kontrol etmek, acil eylem baskısına direnmek ve şüpheli bağlantılara tıklamamak en etkili savunma yöntemleridir. Unutmayın: Meşru kurumlar asla e-posta yoluyla acil şifre veya kişisel bilgi talep etmez.
Kilit Çıkarım: Bir e-posta sizi paniğe sevk ediyorsa, muhtemelen tam da bunu amaçlayan bir saldırı girişimiyle karşı karşıyasınız. Durun, düşünün ve doğrulayın. Şüphelendiğiniz her mesajı raporlayarak hem kendinizi hem de dijital ekosistemi koruyun.