
Bir e-postadaki bağlantıya tıklamadan önce URL’yi kontrol ediyorsunuz; “paypa1.com” yazıyor, her şey normal görünüyor… ya da öyle mi? Sahte domain ve benzer isimler, siberdolandırıcıların en sinsi silahlarından biri haline geldi. Tek bir harf değişikliği, gözle ayırt edilmesi neredeyse imkânsız bir Kiril karakteri veya fazladan bir tire—bunlar yeterince dikkatli bakılmazsa milyonlarca kullanıcıyı tuzağa düşürmeye yetiyor.
Hızlı Teşhis: Neden Bu Kadar Etkili?
Belirti: Güvenilir görünen bir URL’ye tıkladınız ama site “bir şeyler” garip hissettiriyor.
Muhtemel Neden: Typosquatting (yazım hatası avcılığı) veya homograph (benzer karakter) saldırısına maruz kalmış olabilirsiniz.
İlk Deneme: Tarayıcınızın adres çubuğuna odaklanın; SSL sertifikası ve tam domain adını karakter karakter inceleyin.
Bu tür saldırılar, insan gözünün sınırlarını hedef alır. Hızlı karar verme anlarında—özellikle mobil cihazlarda—küçük ekran ve dar adres çubuğu, dolandırıcıların işini kolaylaştırır.
Typosquatting Nedir?
Kısa Tanım: Typosquatting, popüler bir web sitesinin adresini yanlış yazan kullanıcıları yakalamak için kasıtlı olarak benzer domain adları satın alma taktiğidir.
Pratikte en sık görülen typosquatting yöntemleri şunlardır:
- Harf atlama: “google.com” yerine “gogle.com”
- Harf ekleme: “amazoon.com” gibi fazladan karakter
- Komşu tuş hatası: Klavyede yan yana duran tuşlardan kaynaklanan “goofle.com”
- Uzantı değişikliği: “.com” yerine “.co” veya “.net”
Zscaler’ın 2024 raporlarına göre, özellikle finans ve e-ticaret sektörlerinde typosquatting kaynaklı phishing kampanyaları ciddi artış gösteriyor. Saldırganlar, marka itibarını kullanarak kullanıcıları sahte giriş sayfalarına yönlendiriyor.
Homograph (IDN) Saldırıları: Gözün Göremediği Tehlike
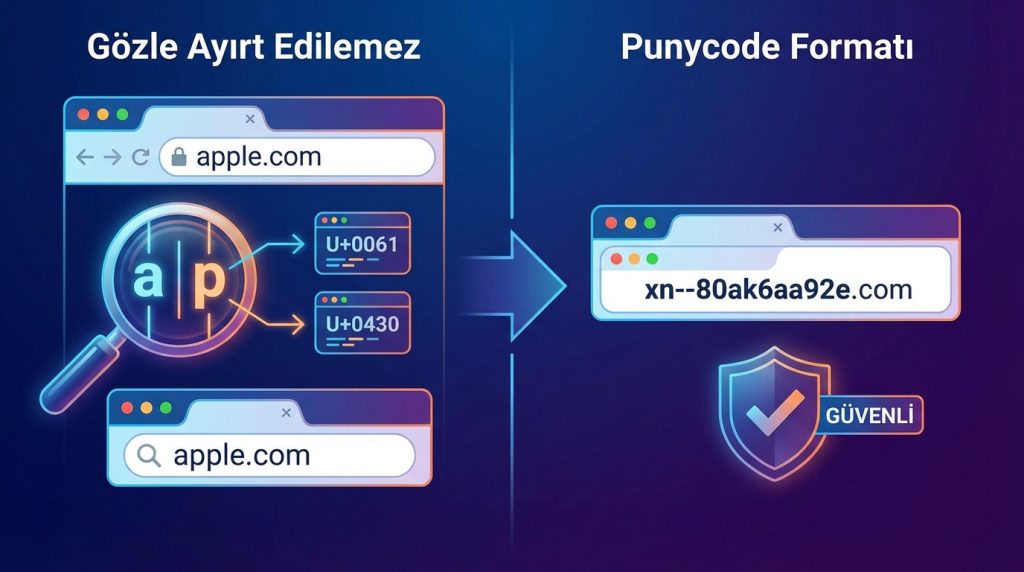
Typosquatting’den çok daha tehlikeli bir yöntem var: IDN homograph saldırıları. Bu teknikte saldırganlar, Latin alfabesindeki harflere birebir benzeyen Kiril, Yunan veya diğer Unicode karakterlerini kullanır.
Örneğin:
- Kiril “а” (U+0430) ile Latin “a” (U+0061) gözle ayırt edilemez
- “аррle.com” (Kiril karakterlerle) ile “apple.com” ekranda aynı görünür
- Kiril “р” harfi, Latin “p” ile neredeyse özdeştir
Kilit Çıkarım: Tarayıcınız bu tür domain’leri “Punycode” formatına çevirerek gösterebilir. Örneğin “аррle.com” aslında “xn--pple-43d.com” olarak kodlanır—ancak çoğu tarayıcı bunu otomatik yapmaz.
Gerçek Dünyadan Örnekler
| Saldırı Türü | Sahte Domain Örneği | Hedef | Tespit Zorluğu |
|---|---|---|---|
| Typosquatting | paypa1.com (rakam “1”) | PayPal kullanıcıları | Orta |
| Homograph | аmazon.com (Kiril “а”) | Amazon müşterileri | Çok Yüksek |
| Subdomain hilesi | login.microsoft.com.sahtesite.com | Microsoft hesapları | Orta |
| Tireekleme | face-book.com | Facebook kullanıcıları | Düşük |
| TLD değişikliği | google.zip | Genel kullanıcılar | Orta |
2024 yılında Google’ın .zip TLD’sini kullanıma açmasıyla birlikte yeni bir saldırı vektörü ortaya çıktı. Araştırmacılar, Microsoft ile ilişkili sahte domain’lerin bu alanda %47’den fazla paya sahip olduğunu tespit etti.
Kendinizi Nasıl Korursunuz?
- URL’yi manuel kontrol et: Bir bağlantıya tıklamadan önce fareyle üzerine gel ve tam adresi incele. Mobildeise bağlantıya uzun bas.
- Punycode gösterimini etkinleştir: Firefox’ta “network.IDN_show_punycode” ayarını “true” yaparak şüpheli Unicode domain’leri gerçek kodlarıyla görebilirsin.
- HTTPS kilidine güvenme: Sahte siteler de SSL sertifikası alabilir. Yeşil kilit tek başına güvenlik garantisi değildir.
- Şifre yöneticisi kullan: Bu araçlar, domain adı tam eşleşmediğinde otomatik doldurma yapmaz—böylece sahte siteleri fark edersin.
- Yer imlerini tercih et: Bankacılık ve kritik servislere her zaman kayıtlı yer imlerindeneriş, e-posta bağlantılarından değil.
Pro İpucu: Chrome ve Edge tarayıcıları, bilinen homograph saldırılarını otomatik olarak Punycode formatında gösterir. Ancak bu koruma %100 değildir; yeni kayıtlı sahte domain’ler henüz veritabanlarında olmayabilir.
Yaygın Hatalar: Bunları Sakın Yapma
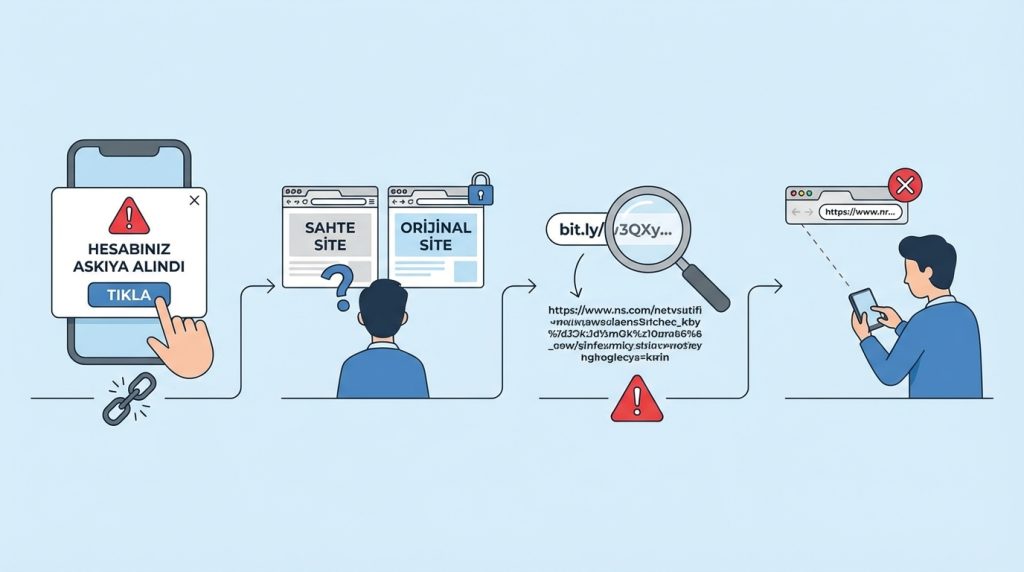
- E-postadaki “Hesabınız askıya alındı” bağlantısına hemen tıklamak: Panik anında dikkatdağılır; bu tam da saldırganların istediği şeydir.
- Sadece site tasarımına güvenmek: Profesyonel görünümlü bir sayfa, orijinal sitenin birebir kopyası olabilir.
- Kısa URL servislerine körü körüne güvenmek: bit.ly veya benzeri kısaltmalar, gerçek hedefi gizler.
- Mobilde URL kontrolünü atlamak: Küçük ekran, saldırganların en büyük müttefikidir.
Kurumlar İçin Savunma Stratejileri
Bireysel önlemler önemli, ancak şirketlerin de proaktif adımlar atması gerekiyor:
- Marka koruma servisleri: Kendi markanıza benzer domain’leri izleyen ve uyarı veren hizmetler kullanın.
- DMARC, SPF ve DKIM: E-posta kimlik doğrulama protokollerini tam olarak yapılandırın.
- Çalışan eğitimi: Düzenli phishing simülasyonları ile farkındalığı artırın.
- DNS filtreleme: Bilinen kötü amaçlı domain’leri kurumsal ağda engelleyin.
Maliyet: Marka koruma servisleri yıllık 500-5000 dolar arasında değişir; ancak tek bir başarılı phishing saldırısının maliyeti bunun yüzlerce katı olabilir.
Sıkça Sorulan Sorular
Tarayıcım sahte domain’leri otomatik engelliyor mu?
Modern tarayıcılar (Chrome, Firefox, Edge) bilinen phishing sitelerini Google Safe Browsing veya benzer veritabanları üzerinden engeller. Ancak yeni kayıtlı sahte domain’ler bu listelere girmeden önce birkaç saat veya gün geçebilir.
Homograph saldırısına maruz kaldığımı nasıl anlarım?
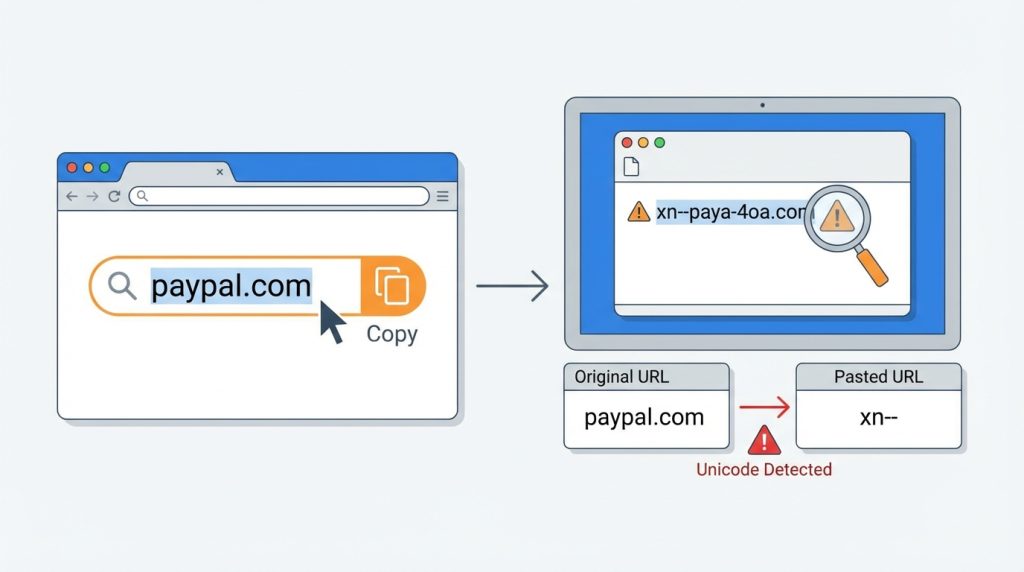
Şüphelendiğiniz bir URL’yi kopyalayıp bir metin düzenleyiciye yapıştırın. Eğer görünen karakterler değişiyorsa veya “xn--” ile başlayan bir kod görüyorsanız, muhtemelen bir Unicode hilesiyle karşı karşıyasınız.
Mobil cihazlarda korunmak daha mı zor?
Evet. Dar adres çubuğu, tam URL’nin görünmesini engeller. Ayrıca mobil tarayıcılarda Punycode gösterimi genellikle varsayılan olarak kapalıdır. Kritik işlemler için mümkünse masaüstü tercih edin.
.zip gibi yeni TLD’ler neden riskli?
Kullanıcılar “.zip” uzantısını dosya formatıyla karıştırabilir. “update.zip” gibi bir bağlantı, dosya indirme yerine sahte bir web sitesine yönlendirebilir.
Sonuç
Sahte domain ve benzer isim saldırıları, teknik karmaşıklıktan çok insan psikolojisini hedef alır. Bir “l” harfinin “1” rakamıyla değiştirilmesi veya Kiril “а”nın Latin “a” yerine kullanılması—bu küçük detaylar, büyük güvenlik ihlallerine kapı açar.
Korunmanın anahtarı, her zaman bir adım geri atıp URL’yi sorgulamaktır. Şifre yöneticileri kullanın, kritik sitelereyer imlerinden erişin ve “acil” görünen e-postalara karşı ekstra temkinli olun. Unutmayın: Gerçek bankalar veya servis sağlayıcıları, sizi panik yaratarak bağlantıya tıklamaya zorlamaz.
Risk Seviyesi: Yüksek. Bu saldırılar her geçen yıl daha sofistike hale geliyor ve yapay zeka destekli araçlarla sahte site üretimi kolaylaşıyor. Dijital okuryazarlığınızı güncel tutmak, en etkili savunma hattınız olmaya devam ediyor.