

Oltalama saldırısına maruz kaldığınızı fark ettiğiniz an, panik yerine hızlı ve sistematik hareket etmeniz gerekiyor. Oltalama sonrası zarar kontrolü sürecinde en kritik soru şu: Hangi hesapları önce değiştirmeliyim? Çünkü saldırganlar ele geçirdikleri bir hesabı, diğerlerine sıçramak için köprü olarak kullanıyor. Doğru sıralamayı bilmek, zararı minimize etmenin anahtarı.
Hızlı Teşhis: Belirti → Şüpheli bir bağlantıya tıkladınız veya sahte bir sayfaya bilgi girdiniz. Muhtemel Neden → Kimlik avı (phishing) saldırısı. İlk Deneme → Etkilenen hesabın şifresini derhal değiştirin, ardından bu rehberdeki öncelik sırasını takip edin.
Neden Hesap Önceliklendirmesi Kritik?
Saldırganlar genellikle tek bir hesapla yetinmez. Ele geçirdikleri e-posta adresini kullanarak “Şifremi Unuttum” özelliğiyle diğer hesaplarınıza erişim sağlarlar. Bu zincirleme etkiyi kırmak için stratejik düşünmeniz şart.
Risk Seviyesi: Yüksek – İlk 24 saat içinde yapılan müdahaleler, potansiyel zararın %80’ini önleyebilir.
Süre: Tüm kritik hesapları güvence altına almak yaklaşık 45-90 dakika sürer.
Hesap Değiştirme Öncelik Sıralaması

Aşağıdaki sıralama, siber güvenlik uzmanlarının önerdiği “domino etkisini kırma” mantığına dayanıyor. En çok hasara yol açabilecek hesaptan başlayın:
| Öncelik | Hesap Türü | Neden Kritik? | Risk Seviyesi |
|---|---|---|---|
| 1 | Ana E-posta Hesabı | Diğer tüm hesapların kurtarma noktası | 🔴 Çok Yüksek |
| 2 | Banka / Finansal Hesaplar | Doğrudan maddi kayıp riski | 🔴 Çok Yüksek |
| 3 | e-Devlet / Dijital Kimlik | Kimlik hırsızlığı ve resmi işlem riski | 🔴 Çok Yüksek |
| 4 | Sosyal Medya Hesapları | İtibar zararı ve arkadaş listesine yayılma | 🟠 Yüksek |
| 5 | Bulut Depolama (Google Drive, iCloud) | Kişisel veri sızıntısı | 🟠 Yüksek |
| 6 | E-ticaret Siteleri | Kayıtlı kart bilgisi kötüye kullanımı | 🟡 Orta |
Adım Adım Zarar Kontrol Rehberi
Şimdi her hesap türü için yapman gerekenleri sırasıyla inceleyelim:
1. Ana E-posta Hesabını Güvenceye Al
- Hesabına giriş yap ve şifreni hemen değiştir. En az 12 karakter, büyük-küçük harf, rakam ve özel karakter içersin.
- İki faktörlü doğrulamayı (2FA) etkinleştir. SMS yerine authenticator uygulaması tercih et.
- “Hesap Etkinliği” veya “Son Oturum Açmalar” bölümünü kontrol et. Tanımadığın cihazları oturumdan çıkar.
- Kurtarma e-postası ve telefon numarasının hâlâ sana ait olduğunu doğrula.
- E-posta yönlendirme kurallarını kontrol et – saldırganlar gizli yönlendirme ekleyebilir.
Pro İpucu: Gmail kullanıyorsan, “Güvenlik Kontrolü” sayfasına (myaccount.google.com/security-checkup) giderek tüm bağlı uygulamaları ve izinleri tek seferde gözden geçirebilirsin.
2. Finansal Hesapları Kilitle
- Bankanın mobil uygulamasından veya internet şubesinden şifreni değiştir.
- Son işlemleri incele – tanımadığın bir hareket varsa hemen bankayı ara.
- Kartlarına geçici bloke koydurmayı değerlendir.
- Bankanın “şüpheli işlem bildirimi” özelliğini aktif et.
Kilit Çıkarım: Türkiye’deki bankalar 7/24 çağrı merkezi üzerinden kart iptali yapabiliyor. Şüphen varsa beklemeden ara.
3. e-Devlet ve Dijital Kimlik
- e-Devlet şifreni değiştir ve mobil imza/e-imza kullanıyorsan bunları da kontrol et.
- “Adıma Açılmış Şirketler” ve “Adıma Kayıtlı Hatlar” sorgularını yap.
- Son giriş kayıtlarını incele.
Pro İpucu: e-Devlet üzerinden “Adıma Yapılan İşlemler” bölümünü düzenli kontrol etmek, kimlik hırsızlığını erken tespit etmenin en etkili yolu.
4. Sosyal Medya Hesapları
- Önce en aktif kullandığın platformdan başla (Instagram, Facebook, Twitter/X).
- Şifreyi değiştir ve tüm oturumları sonlandır.
- Bağlı üçüncü parti uygulamaları gözden geçir, tanımadıklarını kaldır.
- Arkadaşlarına kısa bir uyarı mesajı at – hesabından şüpheli mesaj almış olabilirler.
5. Bulut Depolama Servisleri
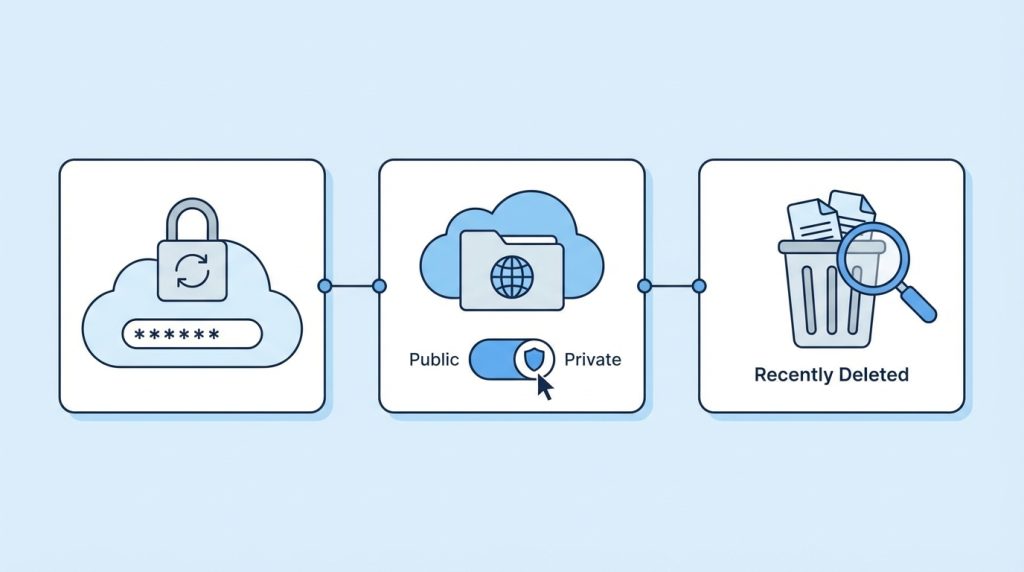
- Google Drive, iCloud, OneDrive veya Dropbox şifrelerini değiştir.
- Paylaşım ayarlarını kontrol et – saldırgan dosyalarını “herkese açık” yapmış olabilir.
- Son silinen dosyalar klasörünü incele.
6. E-ticaret ve Abonelik Siteleri
- Amazon, Trendyol, Hepsiburada gibi sitelerde şifre değiştir.
- Kayıtlı kredi kartı bilgilerini kaldır veya güncelle.
- Sipariş geçmişini kontrol et.
Yaygın Hatalar: Bunları Sakın Yapma
- Aynı şifreyi birden fazla hesapta kullanmak: Bir hesap ele geçirildiğinde hepsi tehlikeye girer.
- Sadece etkilenen hesabı değiştirip diğerlerini ihmal etmek: Saldırganlar genellikle birden fazla hesaba erişim sağlar.
- SMS tabanlı 2FA’ya güvenmek: SIM swap saldırılarına karşı savunmasız. Authenticator uygulaması kullan.
- Oltalama e-postasındaki “Şifremi Değiştir” linkine tıklamak: Bu da bir tuzak olabilir. Siteye doğrudan tarayıcıdan git.
- Olayı gizlemek: Yakınlarını ve iş arkadaşlarını bilgilendir – onlara da sahte mesajlar gidebilir.
Ne Zaman Profesyonel Destek Almalı?
Bazı durumlar bireysel müdahalenin ötesine geçer:
- Banka hesabınızdan para çekilmişse → Derhal bankayı ve savcılığı bilgilendirin.
- Kurumsal e-posta ele geçirildiyse → Şirketinizin IT departmanına haber verin.
- Kimliğinizle sahte hesap açıldığına dair kanıt varsa → Siber suçlar birimine başvurun.
- Fidye talebi aldıysanız → Ödeme yapmayın, yetkililere bildirin.
Maliyet: Türkiye’de siber suç şikâyeti ücretsizdir. Savcılık veya Emniyet Siber Suçlarla Mücadele birimlerine başvurabilirsiniz.
Sıkça Sorulan Sorular
Oltalama saldırısına uğradığımı nasıl anlarım?
Şüpheli bir bağlantıya tıkladıktan sonra hesaplarınızda beklenmedik aktivite, arkadaşlarınıza sizden geldiği iddia edilen garip mesajlar veya tanımadığınız cihazlardan giriş bildirimleri alıyorsanız muhtemelen saldırıya uğramışsınızdır.
Tüm şifrelerimi aynı anda mı değiştirmeliyim?

Hayır, öncelik sırasına göre ilerleyin. Önce e-posta, sonra finansal hesaplar. Rastgele değiştirmek yerine sistematik hareket etmek daha etkili.
Şifre yöneticisi kullanmak güvenli mi?
Evet, güvenilir bir şifre yöneticisi (Bitwarden, 1Password, KeePass) kullanmak, her hesap için benzersiz ve güçlü şifre oluşturmanın en pratik yolu. Ana şifrenizi çok güçlü tutun ve 2FA ile koruyun.
Oltalama sonrası bilgisayarımı da kontrol etmeli miyim?
Kesinlikle. Güncel bir antivirüs taraması yapın. Şüpheli bir dosya indirdiyseniz, tam sistem taraması şart.
Özetle
Oltalama saldırısı sonrası zarar kontrolünde hız ve doğru önceliklendirme hayati önem taşıyor. Unutmayın:
- İlk hedef: Ana e-posta hesabınız – diğer tüm hesapların anahtarı burada.
- İkinci öncelik: Finansal hesaplar ve e-Devlet – maddi ve hukuki riskleri minimize edin.
- Üçüncü adım: Sosyal medya ve bulut servisleri – itibar ve veri güvenliği için.
- Her hesapta: Benzersiz şifre + iki faktörlü doğrulama kombinasyonu kullanın.
Phishing saldırısına uğramak utanılacak bir durum değil; önemli olan sonrasında doğru adımları atmak. Bu rehberi uygulayarak zincirleme hasarı önleyebilir ve dijital güvenliğinizi yeniden inşa edebilirsiniz.