
“Sadece bir kerelik, ne olacak ki?” cümlesi siber güvenlik dünyasının en tehlikeli cümlelerinden biri. Güvenli olmayan bir Wi-Fi ağına bağlanmak, şifreyi not defterine yazmak ya da güncellemeyi “sonra yaparım” diye ertelemek… Hepsi masum görünür ama tek seferlik hatalar çoğu zaman kalıcı sonuçlar doğurur. Günlük güvenlik rutini oluşturmak, bu tür anlık kararların seni zor durumda bırakmasını engellemenin en etkili yolu.
Bu yazıda, her gün birkaç dakikanı ayırarak uygulayabileceğin pratik bir güvenlik rutini bulacaksın. Hangi adımları ne sıklıkla yapman gerektiğini, en sık yapılan hataları ve bunlardan nasıl kaçınacağını öğreneceksin.
Başlamadan Önce: Gerekenler
Günlük güvenlik rutinine başlamadan önce bazı temel araçların hazır olması işini kolaylaştırır. Aşağıdaki listeler, hem teknik hem de zihinsel hazırlığını tamamlamana yardımcı olacak.
Araçlar ve İhtiyaçlar
- Güvenilir bir şifre yöneticisi (parola kasası)
- İki faktörlü kimlik doğrulama (2FA) uygulaması
- Güncel bir antivirüs veya güvenlik yazılımı
- VPN hizmeti (özellikle dışarıda çalışıyorsan)
- Yedekleme için harici disk veya bulut depolama hesabı
Ön Koşullar
- Tüm cihazlarında işletim sistemi güncellemelerinin açık olduğundan emin ol
- Ana e-posta hesabında 2FA aktif olmalı
- Şifre yöneticine en az bir güçlü ana parola belirlemiş ol
- Kritik hesaplarının listesini çıkar (banka, e-posta, sosyal medya)
Günlük Güvenlik Rutininin Temel Adımları
Günlük güvenlik rutini, karmaşık veya zaman alıcı olmak zorunda değil. Önemli olan tutarlılık. Her gün 5-10 dakika ayırmak, ayda bir kez panikle “acaba hacklenmiş miyim?” diye araştırmaktan çok daha etkili.
Sabah Kontrolleri
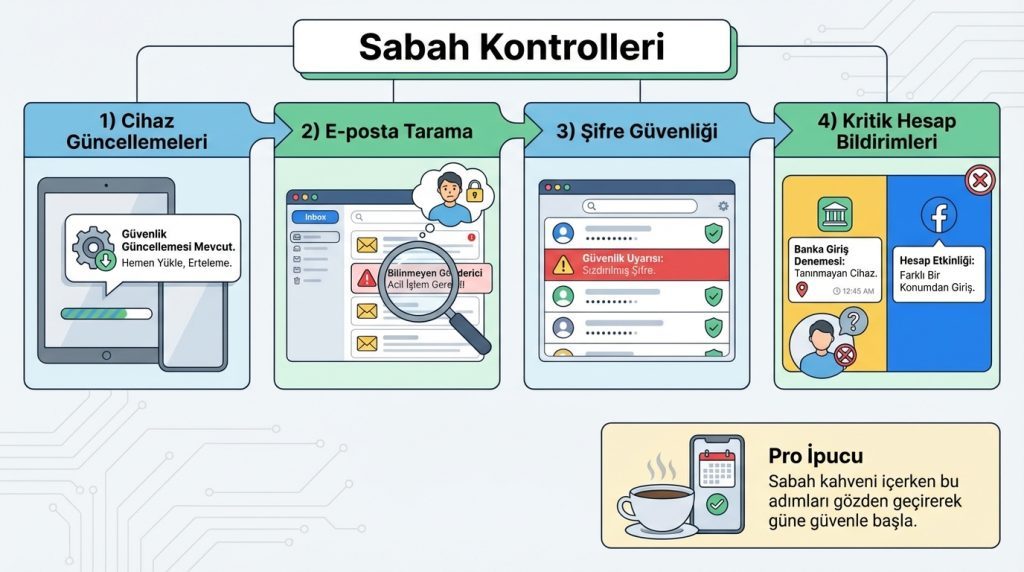
Güne başlarken şu adımları takip edebilirsin:
- 1) Cihazını açtığında bekleyen güvenlik güncellemesi var mı kontrol et. Varsa hemen yükle, erteleme.
- 2) E-posta gelen kutunu hızlıca tara. Tanımadığın göndericilerden gelen, acil işlem isteyen mesajlara karşı dikkatli ol.
- 3) Şifre yöneticinde “güvenlik uyarısı” veya “sızdırılmış şifre” bildirimi var mı bak.
- 4) Banka veya kritik hesaplarından gelen bildirim e-postalarını incele. Tanımadığın bir giriş denemesi var mı?
Pro İpucu: Sabah kahveni içerken bu kontrolleri yapmayı alışkanlık haline getir. Böylece rutin, günlük akışına doğal şekilde entegre olur.
Gün İçi Alışkanlıklar
Gün boyunca dikkat etmen gereken bazı noktalar var:
- 1) Halka açık Wi-Fi ağlarına bağlanmadan önce VPN’i aktif et.
- 2) Bir bağlantıya tıklamadan önce URL’yi kontrol et. Kısaltılmış linklere özellikle dikkat.
- 3) Dosya indirirken kaynağın güvenilir olduğundan emin ol.
- 4) Ekranından uzaklaşırken cihazını kilitle (Windows: Win+L, Mac: Cmd+Ctrl+Q).
Şu durumda ne yaparsın? Diyelim ki bir iş arkadaşından acil bir dosya linki geldi ama mesaj tarzı biraz garip. Hemen tıklamak yerine, o kişiyi farklı bir kanaldan (telefon, yüz yüze) ara ve gerçekten kendisinin gönderip göndermediğini doğrula. Bu 30 saniyelik kontrol, saatlerce sürecek bir hesap kurtarma sürecinden kurtarabilir.
Tek Seferlik Hataların Anatomisi
Tek seferlik hatalar genelde “aciliyet” ve “rahatlık” duygularının birleştiği anlarda ortaya çıkar. Pratikte en sık görülen senaryolar şunlar:
- Şifre tekrarı: “Bu site önemsiz, aynı şifreyi kullanayım” düşüncesi. Ancak o site hacklendiğinde, aynı şifreyi kullandığın tüm hesaplar risk altına girer.
- Güncelleme erteleme: “Şimdi vaktim yok, sonra yaparım” deyip haftalarca ertelemek. Bu sürede bilinen güvenlik açıkları sömürülebilir.
- Yedekleme ihmali: “Daha yeni yedek aldım, bir şey olmaz” derken fidye yazılımına yakalanmak.
- Tanımadığın USB: “Merak ettim, bir bakayım” diye bilmediğin bir USB belleği takmak.
Kilit Çıkarım: Tek seferlik hatalar aslında tek seferlik kalmaz. Her “istisna” bir sonraki istisnayı normalleştirir ve zamanla güvenlik alışkanlıkların çözülmeye başlar.
Haftalık ve Aylık Destekleyici Rutinler
Günlük rutin tek başına yeterli değil. Bazı kontroller haftalık veya aylık periyotlarla yapılmalı. Bu destekleyici rutinler, günlük alışkanlıklarının boşluklarını kapatır.
Haftalık Yapılacaklar
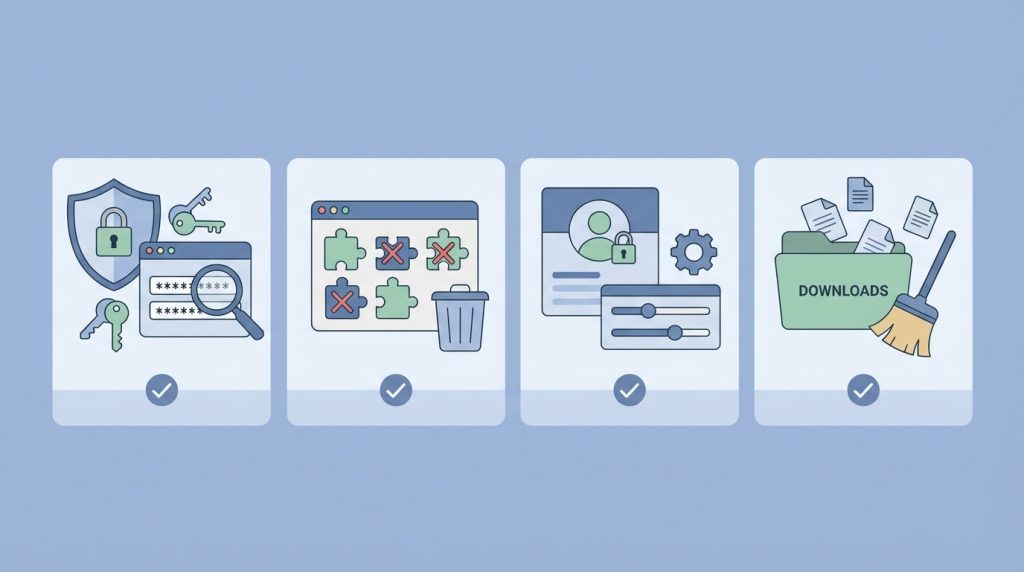
- 1) Şifre yöneticindeki zayıf veya tekrarlanan şifreleri gözden geçir.
- 2) Tarayıcı eklentilerini kontrol et. Kullanmadıklarını kaldır.
- 3) Sosyal medya hesaplarının gizlilik ayarlarına göz at.
- 4) İndirilenler klasörünü temizle; gereksiz dosyaları sil.
Aylık Yapılacaklar
- 1) Tüm kritik verilerinin yedeğini al (belgeler, fotoğraflar, projeler).
- 2) Banka ve kredi kartı hesap hareketlerini incele. Tanımadığın işlem var mı?
- 3) Kullanmadığın online hesapları kapat veya devre dışı bırak.
- 4) 2FA kurtarma kodlarının güvenli bir yerde saklandığından emin ol.
Pro İpucu: Telefon takvimine aylık “güvenlik bakımı” hatırlatıcısı ekle. Ayın ilk pazarı gibi sabit bir gün belirlemek, unutma riskini azaltır.
Yaygın Yanlış Bilinenler
Siber güvenlik konusunda bazı yaygın yanılgılar, insanları yanlış bir güven duygusuna sürüklüyor. İşte düzeltilmesi gereken birkaç mit:
- Yanlış: “Antivirüs yüklüyse güvendeyim.” Doğru: Antivirüs önemli bir katman ama tek başına yeterli değil. Sosyal mühendislik saldırıları, kullanıcı davranışını hedef alır ve yazılımlar bunu engelleyemez.
- Yanlış: “Benim verilerim hackerlar için değersiz.” Doğru: Kişisel veriler, kimlik hırsızlığı ve toplu saldırılar için kullanılabilir. Hedef olmak için ünlü veya zengin olmak gerekmiyor.
- Yanlış: “Karmaşık şifre hatırlamak imkansız, basit tutmalıyım.” Doğru: Şifre yöneticisi kullanarak tek bir güçlü ana parolayla yüzlerce karmaşık şifreyi yönetebilirsin.
Sıkça Sorulan Sorular
Günlük güvenlik rutini ne kadar zaman alır?
Temel kontroller günde 5-10 dakika sürer. Sabah e-posta ve bildirim kontrolü, gün içinde bilinçli davranış yeterli. Önemli olan süre değil, tutarlılık.
Şifre yöneticisi gerçekten güvenli mi?
Güvenilir şifre yöneticileri, verilerini güçlü şifreleme ile korur. Tüm şifreleri aynı yerde tutmak riskli görünebilir ama pratikte her yerde aynı zayıf şifreyi kullanmaktan çok daha güvenli.
VPN her zaman açık mı olmalı?
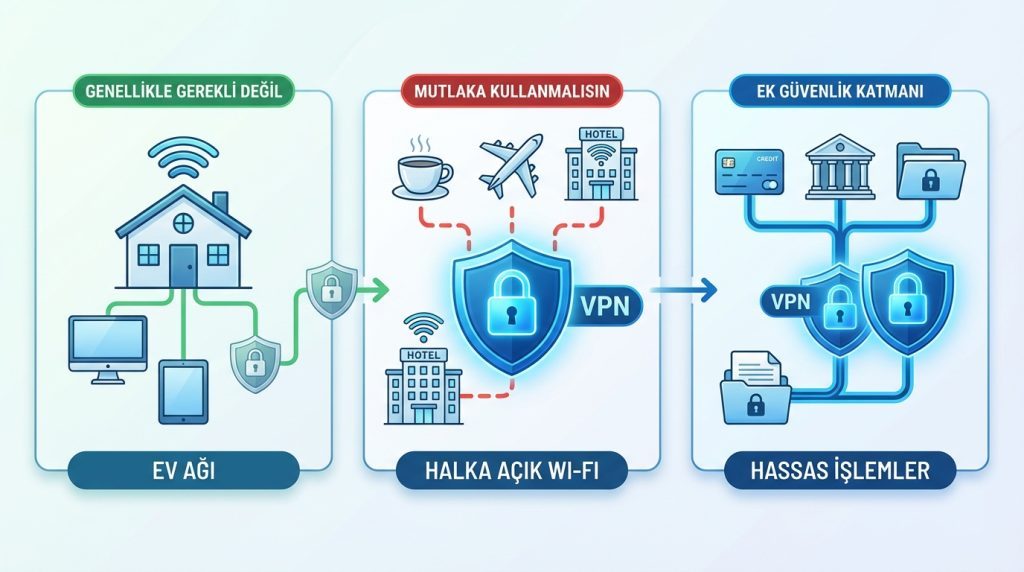
Ev ağında genellikle gerekli değil. Ancak halka açık Wi-Fi ağlarında (kafe, havalimanı, otel) mutlaka kullanmalısın. Hassas işlemler yaparken de VPN ek bir güvenlik katmanı sağlar.
İki faktörlü doğrulama (2FA) şart mı?
Şart olmasa da şiddetle tavsiye edilir. 2FA, şifren ele geçirilse bile hesabına erişimi zorlaştırır. Özellikle e-posta, banka ve sosyal medya hesaplarında mutlaka aktif olmalı.
Güncelleme bildirimleri çok sık geliyor, hepsini yapmak zorunda mıyım?
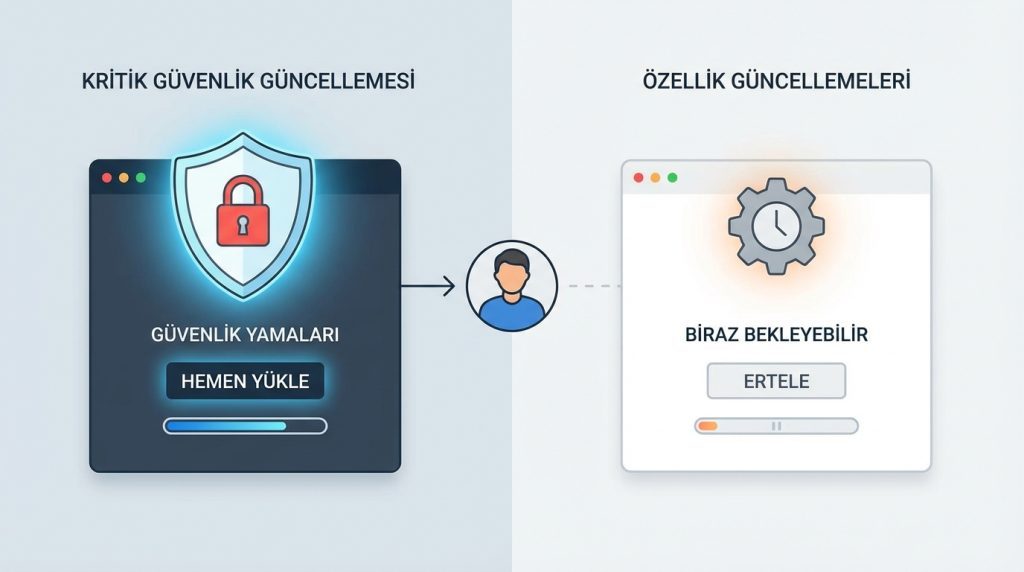
Güvenlik güncellemelerini kesinlikle ertele. Özellik güncellemeleri biraz bekleyebilir ama güvenlik yamaları, bilinen açıkları kapatır. “Kritik güvenlik güncellemesi” ifadesini gördüğünde hemen yükle.
Sonuç: Küçük Adımlar, Büyük Koruma
Günlük güvenlik rutini, büyük yatırımlar veya teknik bilgi gerektirmiyor. Sabah birkaç dakikalık kontrol, gün içinde bilinçli davranış ve haftalık-aylık destekleyici adımlar, siber güvenlik duruşunu önemli ölçüde güçlendirir. Tek seferlik hataların cazibesine kapılmamak için rutini alışkanlık haline getirmek kritik.
Bugün bu yazıdaki adımlardan birini seç ve hemen uygulamaya başla. Şifre yöneticisi kurmak, 2FA aktif etmek veya sadece güncelleme kontrolü yapmak olabilir. Küçük başla ama tutarlı ol; birkaç hafta içinde bu kontroller ikinci doğan haline gelecek.