
Bir sabah e-postanıza giriş yapmaya çalışıyorsunuz ama şifreniz kabul edilmiyor. Ya da daha kötüsü: tanımadığınız bir cihazdan hesabınıza giriş yapıldığına dair bildirim alıyorsunuz. Parola sızıntısı nasıl anlaşılır sorusu, tam da bu anların ardından akla düşüyor. İyi haber şu ki, şifrenizin ele geçirilip geçirilmediğini tespit etmek ve durumu kontrol altına almak düşündüğünüzden daha kolay.
Hızlı Teşhis: Belirti → Hesaplarda beklenmedik aktivite, giriş yapamama, “şüpheli giriş” uyarıları. Muhtemel Neden → Veri ihlali, phishing saldırısı, zayıf/tekrarlanan parola. İlk Deneme → Have I Been Pwned sitesinde e-posta adresinizi sorgulayın.
Parola Sızıntısı Nedir ve Nasıl Gerçekleşir?
Parola sızıntısı, kullandığınız bir hizmetin veritabanının hacklenmesi sonucu şifrelerinizin üçüncü şahısların eline geçmesidir. Saldırganlar bu verileri dark web’de satışa çıkarır veya doğrudan kötü amaçlı kullanır. Pratikte en sık görülen senaryolar şunlardır:
- Büyük ölçekli veri ihlalleri: LinkedIn, Adobe, Dropbox gibi devler bile geçmişte milyonlarca kullanıcı verisini sızdırdı.
- Phishing saldırıları: Sahte giriş sayfaları üzerinden şifrenizi doğrudan ele geçirme.
- Credential stuffing: Bir siteden sızan şifrenin diğer hesaplarınızda denenmesi.
Kilit Çıkarım: Aynı şifreyi birden fazla yerde kullanıyorsanız, tek bir sızıntı tüm dijital hayatınızı riske atar.
Başlamadan Önce
Şifre sızıntısı kontrolüne geçmeden önce bazı hazırlıklar yapmanız gerekiyor.
Gerekenler
- Kontrol etmek istediğiniz e-posta adresleri (iş, kişisel, eski hesaplar dahil)
- Güvenilir bir internet bağlantısı
- Parola yöneticisi (opsiyonel ama şiddetle tavsiye edilir)
Ön Koşullar
- E-posta hesabınıza erişiminizin olması
- Telefon numaranızın güncel olması (2FA için)
- 15-30 dakika ayırabilecek zaman
Risk Seviyesi: Düşük – Kontrol işlemi tamamen güvenlidir ve şifrenizi hiçbir yere girmezsiniz.
Parola Sızıntısını Kontrol Etme Adımları
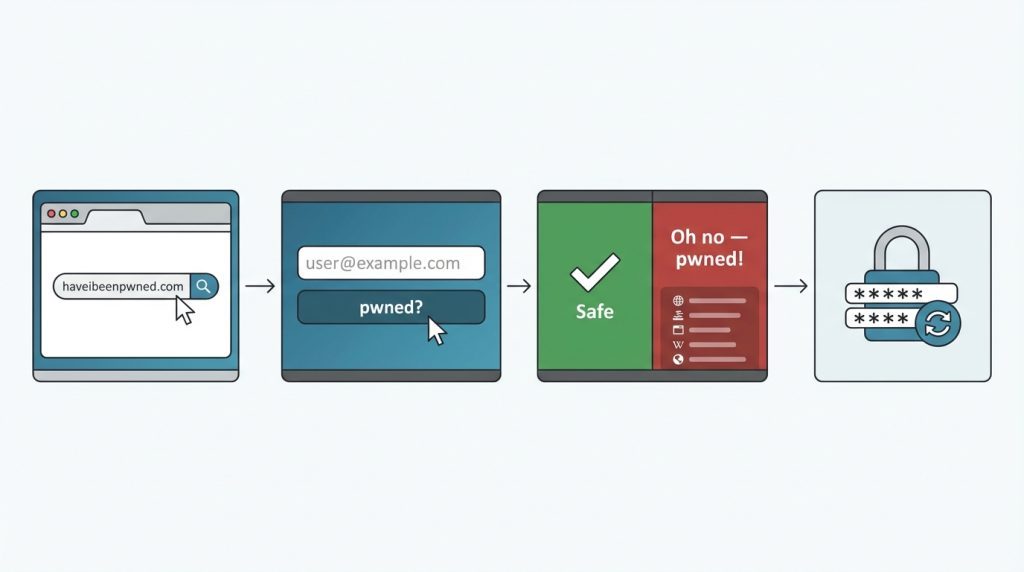
- Have I Been Pwned sitesine git: Tarayıcına
haveibeenpwned.comadresini yaz. Bu site, milyarlarca sızdırılmış kaydı içeren en güvenilir veritabanıdır. - E-posta adresini sorgula: Ana sayfadaki arama kutusuna e-posta adresini gir ve “pwned?” butonuna tıkla. Site, bu adresin hangi veri ihlallerinde yer aldığını listeleyecek.
- Sonuçları analiz et: Yeşil ekran görüyorsan şanslısın – sızıntı yok. Kırmızı ekran ve “Oh no — pwned!” mesajı alıyorsan, hangi sitelerin ihlal edildiğini not al.
- Şifre kontrolü yap: Aynı sitenin “Passwords” sekmesine geç. Kullandığın şifreleri (hash’lenmiş şekilde) sorgulayarak daha önce sızdırılıp sızdırılmadığını öğrenebilirsin.
- Tarayıcı uyarılarını kontrol et: Chrome, Firefox ve Safari gibi tarayıcılar kayıtlı şifrelerinizi otomatik olarak sızıntı veritabanlarıyla karşılaştırır. Tarayıcı ayarlarından “Şifre Güvenliği” veya “Password Checkup” bölümüne bak.
- Google Şifre Yöneticisi’ni kullan:
passwords.google.comadresine giderek “Şifre Kontrolü” özelliğini çalıştır. Zayıf, tekrarlanan ve sızdırılmış şifreleri tek seferde görebilirsin.
Pro İpucu: Have I Been Pwned’a e-posta adresinizi kaydederek gelecekteki sızıntılarda otomatik bildirim alabilirsiniz. Bu özellik tamamen ücretsizdir.
Sızıntı Tespit Edildiğinde Ne Yapmalı?
Şifrenizin sızdığını öğrendiniz. Panik yapmayın, ama hızlı hareket edin. İşte öncelik sırasına göre yapmanız gerekenler:
Acil Müdahale (İlk 1 Saat)
- Etkilenen hesabın şifresini hemen değiştir: En az 12 karakter, büyük-küçük harf, rakam ve özel karakter içeren benzersiz bir şifre oluştur.
- Aynı şifreyi kullandığın diğer hesapları tespit et: E-posta, bankacılık ve sosyal medya hesaplarına öncelik ver.
- İki faktörlü doğrulamayı (2FA) etkinleştir: SMS yerine authenticator uygulaması (Google Authenticator, Authy) tercih et.
- Aktif oturumları sonlandır: Çoğu platform “Tüm cihazlardan çıkış yap” seçeneği sunar. Bunu mutlaka kullan.
Orta Vadeli Önlemler (İlk 24-48 Saat)
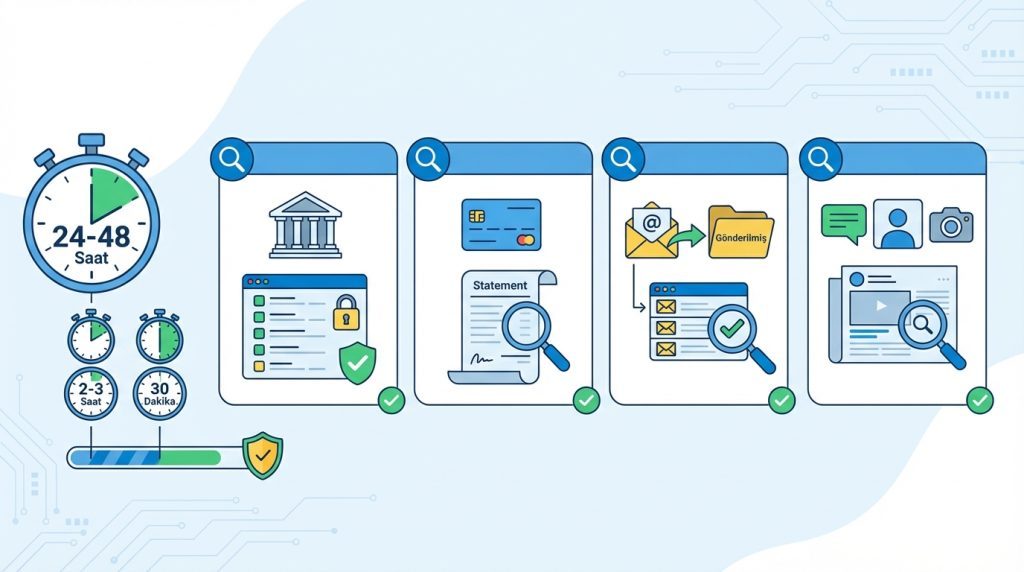
- Banka hesaplarınızda şüpheli işlem olup olmadığını kontrol edin
- Kredi kartı ekstrelerinizi inceleyin
- E-posta hesabınızın “gönderilmiş” klasörünü kontrol edin (spam gönderilmiş olabilir)
- Sosyal medya hesaplarınızda sizin yapmadığınız paylaşım var mı bakın
Süre: Tam bir güvenlik taraması yaklaşık 2-3 saat sürer, ancak kritik hesapları 30 dakikada güvence altına alabilirsiniz.
Yaygın Hatalar: Bunları Sakın Yapma
- Şifrenin sonuna sadece “1” veya “!” eklemek: Saldırganlar bu kalıpları bilir. Tamamen yeni bir şifre oluşturun.
- Aynı güçlü şifreyi her yerde kullanmak: Ne kadar karmaşık olursa olsun, tek sızıntı tüm hesaplarınızı açar.
- Sızıntı bildirimlerini görmezden gelmek: “Benim hesabımda ne var ki” düşüncesi en tehlikeli yaklaşımdır.
- Şifreleri tarayıcıya kaydetmek (yönetici kullanmadan): Tarayıcı şifreleri genellikle zayıf şekilde korunur.
- Güvenlik sorularına gerçek cevaplar vermek: Annenizin kızlık soyadı sosyal medyadan bulunabilir. Rastgele cevaplar kullanın.
Gelecekte Korunma Stratejileri
Reaktif değil, proaktif olmak her zaman daha az maliyetlidir. İşte uzun vadeli güvenlik için öneriler:
| Yöntem | Zorluk | Etkinlik | Maliyet |
|---|---|---|---|
| Parola Yöneticisi (Bitwarden, 1Password) | Orta | Çok Yüksek | Ücretsiz – ₺200/yıl |
| İki Faktörlü Doğrulama (2FA) | Kolay | Yüksek | Ücretsiz |
| Fiziksel Güvenlik Anahtarı (YubiKey) | Orta | Çok Yüksek | ₺800-2000 |
| E-posta Takma Adları (SimpleLogin, Firefox Relay) | Kolay | Orta | Ücretsiz – ₺100/yıl |
Maliyet/Fayda Analizi: Ücretsiz bir parola yöneticisi + 2FA kombinasyonu, sızıntı riskini %90’ın üzerinde azaltır.
Sıkça Sorulan Sorular
Have I Been Pwned güvenilir mi?
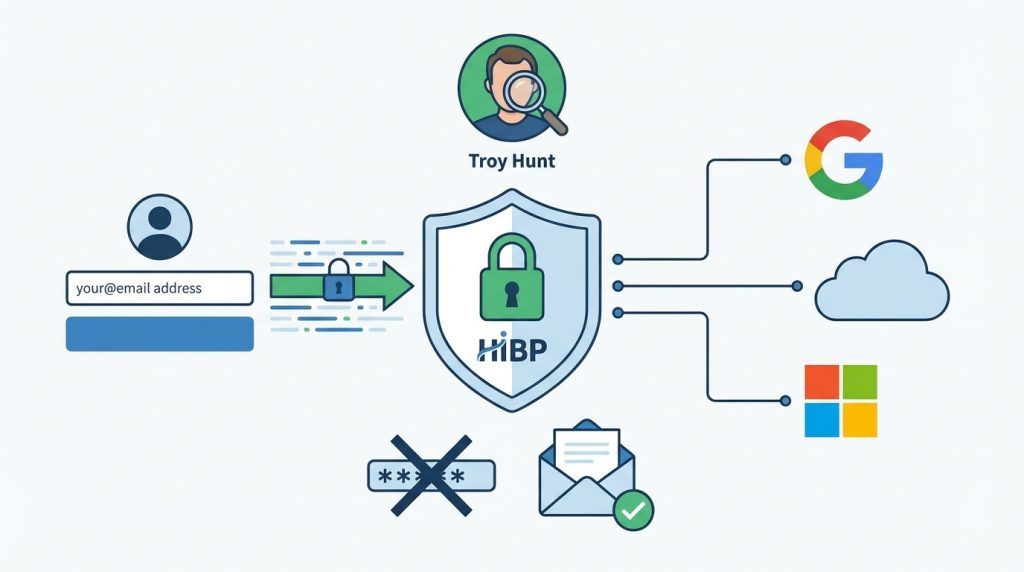
Evet. Site, güvenlik araştırmacısı Troy Hunt tarafından işletiliyor ve Microsoft dahil birçok büyük şirket tarafından kullanılıyor. E-posta adresinizi sorguladığınızda şifreniz hiçbir şekilde paylaşılmaz.
Şifrem sızdıysa hesabım kesin hacklenmiş mi?
Hayır. Sızıntı, şifrenizin bir veritabanında yer aldığı anlamına gelir. Ancak saldırganlar henüz kullanmamış olabilir. Yine de hemen şifre değiştirmek şarttır.
Parola yöneticisi hacklenirse ne olur?
Kaliteli parola yöneticileri “zero-knowledge” mimarisi kullanır. Yani şifreleriniz şifrelenmiş halde saklanır ve ana şifreniz olmadan kimse erişemez – şirketin kendisi dahil.
2FA için SMS mi yoksa uygulama mı kullanmalıyım?
Authenticator uygulaması her zaman daha güvenlidir. SIM swap saldırılarıyla SMS kodları ele geçirilebilir. Google Authenticator veya Authy tercih edin.
Sonuç
Parola sızıntısı kontrolü, dijital hijyenin temel taşlarından biridir. Have I Been Pwned gibi araçlarla düzenli kontrol yapmak, tarayıcı uyarılarını ciddiye almak ve benzersiz şifreler kullanmak sizi çoğu saldırıdan korur.
Yapmanız gereken üç kritik adım:
- Bugün tüm e-posta adreslerinizi Have I Been Pwned’da sorgulayın
- Sızdırılmış şifreleri hemen değiştirin ve 2FA etkinleştirin
- Bir parola yöneticisi kurun ve her hesap için benzersiz şifre oluşturun
Unutmayın: Güvenlik bir ürün değil, süreçtir. Tek seferlik bir kontrol yetmez – düzenli takip şart.