
Bir e-ticaret sitesinden sadece ürün satın almak istiyorsunuz, ancak form sizden evlilik durumunuzu, yıllık gelirinizi ve hatta anne kızlık soyadınızı soruyor. Tanıdık geldi mi? İşte veri minimizasyonu tam da bu noktada devreye giriyor: Kuruluşların yalnızca gerçekten ihtiyaç duydukları verileri toplaması ve saklaması gerektiğini söyleyen temel bir siber güvenlik ve gizlilik ilkesi.
Kısa Tanım: Veri minimizasyonu, kişisel verilerin belirli, açık ve meşru amaçlarla bağlantılı olarak yalnızca gerekli olanla sınırlandırılması ilkesidir. Hem KVKK hem de GDPR’ın temel taşlarından biri olan bu prensip, “daha az veri = daha az risk” mantığıyla çalışır.
Veri Minimizasyonu Ne Anlama Geliyor?
Pratikte en sık görülen tanım şöyle özetlenebilir: Bir veriyi toplamadan önce “Bu bilgi olmadan amacıma ulaşabilir miyim?” sorusunu sormalısınız. Cevap “evet” ise o veriyi toplamamalısınız. Bu kadar basit, bu kadar etkili.
Veri minimizasyonu üç temel unsura dayanır:
- Yeterlilik: Toplanan veri, belirlenen amacı gerçekleştirmek için yeterli olmalı.
- İlgililik: Veri, işleme amacıyla doğrudan ilişkili olmalı.
- Sınırlılık: Gerekli olanınötesinde veri toplanmamalı.
Kilit Çıkarım: Veri minimizasyonu sadece yasal bir zorunluluk değil, aynı zamanda akıllı bir iş stratejisidir. Saklamadığınız veri, çalınamaz, sızdırılamaz ve size sorumluluk yükleyemez.
Neden Bu Kadar Önemli?
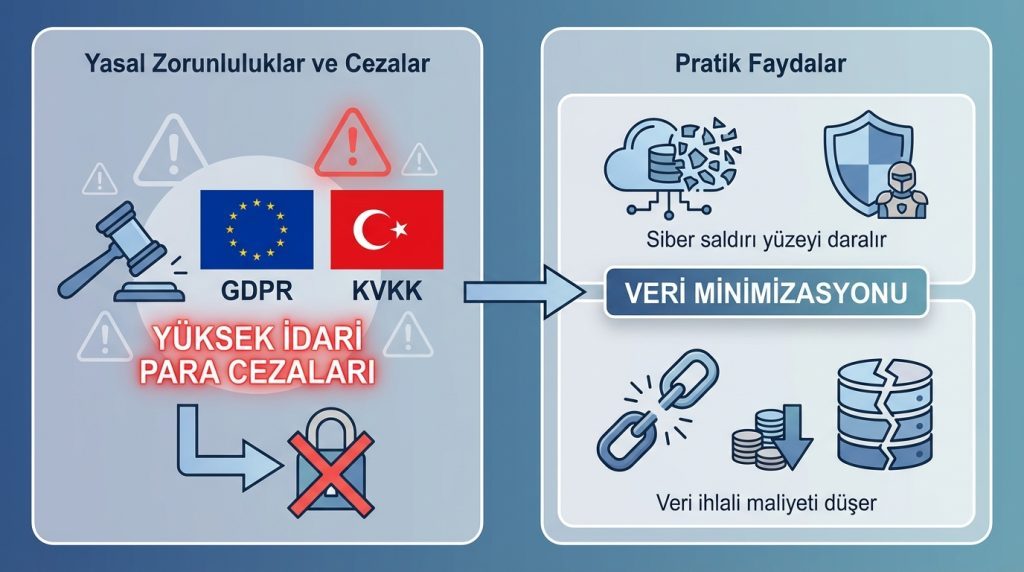
2024 yılı itibarıyla Kişisel Verileri Koruma Kurulu (KVKK), veri minimizasyonu ihlallerini ciddiye alarak şirketlere yüksek idari para cezaları uygulamaya devam ediyor. Avrupa Birliği’nin GDPR düzenlemesi de bu ilkeyi temel prensiplerden biri olarak kabul ediyor.
Ancak yasal zorunluluklarınötesinde, pratik faydalar da oldukça somut:
- Siber saldırı yüzeyi daralır: Elinizde ne kadar az hassas veri varsa, hackerlar için o kadar az değerli hedef olursunuz.
- Veri ihlali maliyeti düşer: Sızan veritabanında gereksiz bilgiler yoksa, hem itibar kaybı hem de tazminat riskleri azalır.
- Depolama ve yönetim giderleri azalır: Daha az veri, daha az sunucu, daha az yedekleme, daha az bakım demektir.
- Müşteri güveni artar: Kullanıcılar, kendilerinden gereksiz bilgi istemeyen markalaradaha fazla güvenir.
Veri Minimizasyonu NasılUygulanır?
Teoriden pratiğe geçmek isteyenler için adım adım bir yol haritası:
1. Veri Envanteri Çıkarın
Öncelikle hangi verileri topladığınızı, nerede sakladığınızı ve ne kadar süredir tuttuğunuzu haritalandırın. Çoğu kuruluş bu adımda “Biz bu kadar veri mi topluyormuşuz?” şokunu yaşar.
2. Amaç-Veri Eşleştirmesi Yapın
Her veri alanı için “Bu veri hangi iş sürecine hizmet ediyor?” sorusunu sorun. Cevap belirsizse, o veriyi toplamayı bırakın veya mevcut olanı silin.
3. Formlarınızı Sadeleştirin
Kayıt formlarında, ödeme sayfalarında ve anketlerde yalnızca zorunlu alanları bırakın. “İsteğe bağlı” alanlar bile gereksiz veri birikimine yol açar.
4. Saklama Süreleri Belirleyin
Her veri kategorisi için net saklama süreleri tanımlayın. Süre dolduğunda otomatik silme mekanizmaları kurun. KVKK, verilerin “işleme amacı ortadan kalktığında” silinmesini zorunlu kılar.
5. Anonimleştirme ve Takma Ad Kullanımı
Analitik veya araştırma amaçlı verilerde kişisel tanımlayıcıları kaldırın. Anonimleştirilmiş veri, KVKK kapsamı dışına çıkar ve risk seviyenizi önemli ölçüde düşürür.
Pro İpucu: Yeni bir proje veya özellik geliştirirken “Privacy by Design” yaklaşımını benimseyin. Veri minimizasyonunu sonradan eklemeye çalışmak yerine, baştan tasarıma dahil edin.
Gerçek Hayattan Örnekler
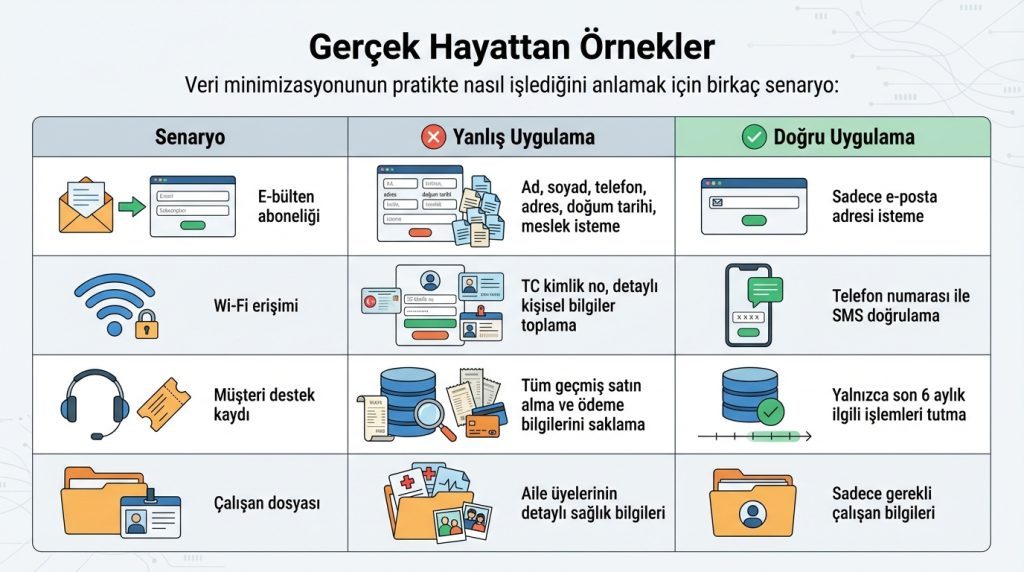
Veri minimizasyonunun pratikte nasıl işlediğini anlamak için birkaç senaryo:
| Senaryo | Yanlış Uygulama | Doğru Uygulama |
|---|---|---|
| E-bülten aboneliği | Ad, soyad, telefon, adres,doğum tarihi, meslek isteme | Sadece e-posta adresi isteme |
| Wi-Fi erişimi | TC kimlik no, detaylı kişisel bilgiler toplama | Telefon numarası ile SMSdoğrulama |
| Müşteri destek kaydı | Tüm geçmiş satın alma ve ödeme bilgilerini saklama | Yalnızca son6aylık ilgili işlemleri tutma |
| Çalışan dosyası | Aile üyelerinin detaylı sağlık bilgileri | Sadece acil durum iletişim bilgileri |
Doğru Bilinen Yanlışlar
Veri minimizasyonu konusunda yaygın bazı yanılgılar:
- “Veri ne kadar çoksa o kadar iyi”: Big Data çağında bu düşünce cazip gelebilir, ancak kullanmadığınız veri sadece risk ve maliyet demektir.
- “Belkiileride lazım olur”: Bu mantıkla hareket etmek, hem yasal düzenlemelere aykırı hem de güvenlik açısından tehlikelidir. Veriyi “belki” için değil, somut bir amaç için toplayın.
- “Şifrelenmiş veri güvendedir, istediğimiz kadar saklayabiliriz”: Şifreleme önemli bir koruma katmanıdır, ancak veri minimizasyonunun yerine geçmez. Şifrelenmiş veri de çalınabilir, şifre kırılabilir veya yanlışlıkla açığa çıkabilir.
Kurumsal Düzeyde Veri Azaltma Stratejileri
Bireysel uygulamalarınötesinde, kurumsal ölçekte veri minimizasyonu için bazı stratejik yaklaşımlar:
- Veri Koruma Etki Değerlendirmesi (DPIA): Yeni projeler başlamadan önce hangi verilerin toplanacağını ve bunların gerekliliğini değerlendirin.
- Düzenli Veri Temizliği: Yılda en az bir kez veri envanterinizi gözden geçirin ve artık gerekli olmayan verileri imha edin.
- Çalışan Eğitimi: Veri toplayan tüm departmanların (pazarlama, satış, İK) minimizasyon ilkelerini anlamasını sağlayın.
- Tedarikçi Denetimi: Üçüncü taraf hizmet sağlayıcılarınızın da veri minimizasyonu uyguladığından emin olun.
Risk Seviyesi: Veri minimizasyonu uygulamayan kuruluşlar, KVKK kapsamında 2024 yılında100.000 TL’den başlayan ve milyonlarca liraya ulaşabilen idari para cezalarıyla karşı karşıya kalabilir.
Sıkça Sorulan Sorular
Veri minimizasyonu ile veri silme aynı şey mi?
Hayır. Veri minimizasyonu, baştan itibaren gereksiz veri toplamama ilkesidir. Veri silme ise zaten toplanmış verilerin imha edilmesidir. İkisi birbirini tamamlar ancak farklı kavramlardır.
Hangi sektörler için veri minimizasyonu zorunludur?
KVKK ve GDPR, sektör ayrımı yapmaksızın tüm kuruluşları kapsar. Ancak sağlık, finans ve eğitim gibi hassas veri işleyen sektörlerdedenetimler daha sıkıdır.
Küçük işletmeler de veri minimizasyonu uygulamalı mı?
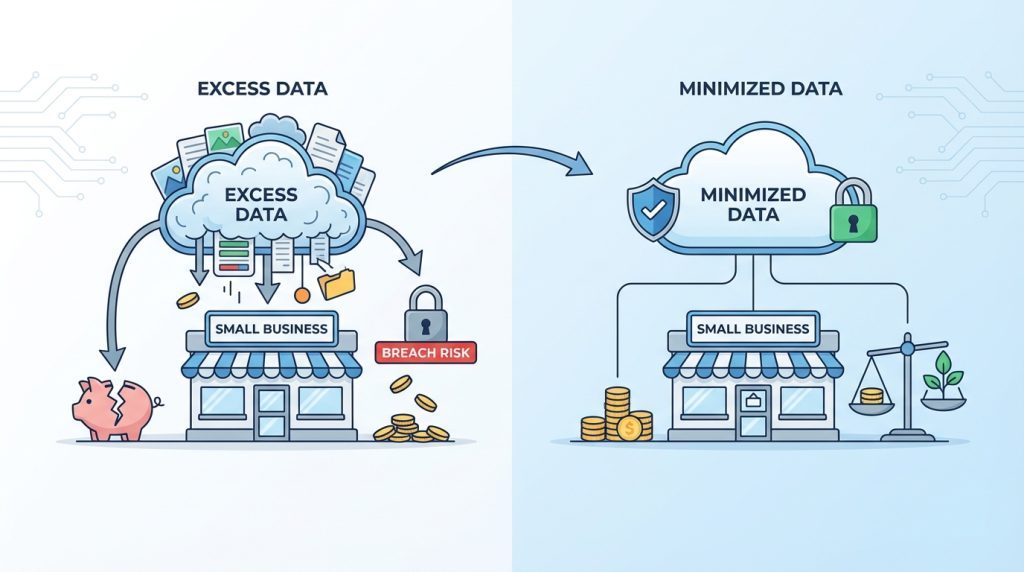
Kesinlikle evet. Aslında küçük işletmeler için bu ilkedaha da kritiktir çünkü bir veri ihlalinin maliyetini karşılayacak kaynakları genellikle yoktur.
Veri minimizasyonu yapay zeka projelerini etkiler mi?
Evet. Makine öğrenmesi modelleri büyük veri setleri gerektirir, ancak bu verilerin anonimleştirilmiş veya sentetik olması mümkündür. Kişisel veri kullanımı zorunlu değilse, minimizasyon ilkesi geçerlidir.
Sonuç
Veri minimizasyonu, dijital çağın en pratik güvenlik stratejilerinden biridir. “Daha az veri, daha az risk” mantığı hem yasal uyumluluk hem de operasyonel verimlilik açısından kazan-kazan durumu yaratır.
Bugün atılacak somut adımlar:
- Mevcut veri toplama formlarınızı gözden geçirin ve gereksiz alanları kaldırın.
- Saklama süresi belirsiz veriler için net politikalar oluşturun.
- Yeni projelerde “Bu veri gerçekten gerekli mi?” sorusunu standart hale getirin.
Unutmayın: Toplamadığınız veri, korumanız gereken veri değildir. Bu basit ilke, siber güvenlik stratejinizin temel taşlarından biri olmalıdır.