
Gelen kutunda şüpheli bir e-posta açtın ve içindeki linke tıkladığını fark ettin. Kalp atışların hızlandı, “acaba bilgilerim çalındı mı?” diye düşünüyorsun. Oltalama e-postası (phishing) saldırıları her yıl milyonlarca kullanıcıyı etkiliyor ve ne yazık ki en dikkatli kişiler bile bazen bu tuzağa düşebiliyor. Peki, gerçekten bir oltalama e-postası açıldıysa ne olur ve hasar azaltma adımları nelerdir?
Bu yazıda, oltalama e-postasına maruz kaldıktan sonra yapman gerekenleri adım adım öğreneceksin. Hangi durumlarda panik yapman gerektiğini, hangi durumlarda nispeten rahat olabileceğini ve en önemlisi zararı nasıl minimize edeceğini keşfedeceksin.
Hızlı Teşhis: Belirti, Neden ve İlk Adım
Öncelikle durumunu değerlendirelim. Oltalama saldırısının etkisi, ne kadar ileri gittiğine bağlı olarak değişir:
- Sadece e-postayı açtın: Muhtemel neden: merak veya dikkatsizlik. İlk adım: E-postayı sil, eki açmadıysan ve linke tıklamadıysan genellikle güvendesin.
- Linke tıkladın ama bilgi girmedin: Muhtemel neden: sahte site açıldı. İlk adım: Tarayıcı geçmişini temizle, antivirüs taraması yap.
- Linke tıkladın ve bilgi girdin: Muhtemel neden: kimlik bilgileri ele geçirilmiş olabilir. İlk adım: Hemen şifreni değiştir, iki faktörlü doğrulamayı etkinleştir.
- Ek dosyayı indirdin veya açtın: Muhtemel neden: zararlı yazılım bulaşmış olabilir. İlk adım: İnternetten bağlantıyı kes, tam sistem taraması başlat.
Kilit Çıkarım: Oltalama e-postasını sadece açmak genellikle tehlikeli değildir. Asıl risk, linke tıklamak, bilgi girmek veya ek dosyayı çalıştırmakla başlar.
Oltalama E-postası Açıldığında Gerçekte Ne Olur?
Modern e-posta istemcileri (Gmail, Outlook vb.) genellikle e-postayı açmanın kendisini nispeten güvenli hale getirmiştir. Ancak bazı istisnalar var. E-postayı açtığında şunlar olabilir:
Takip Pikselleri Aktif Olabilir
Bazı oltalama e-postaları, e-postanın açılıp açılmadığını izleyen küçük görünmez resimler (tracking pixel) içerir. Bu, saldırgana e-posta adresinin aktif olduğunu ve mesajların okunduğunu bildirir. Pratikte en sık görülen sonuç: daha fazla spam ve oltalama denemesi alırsın.
Otomatik İndirmeler Tetiklenebilir
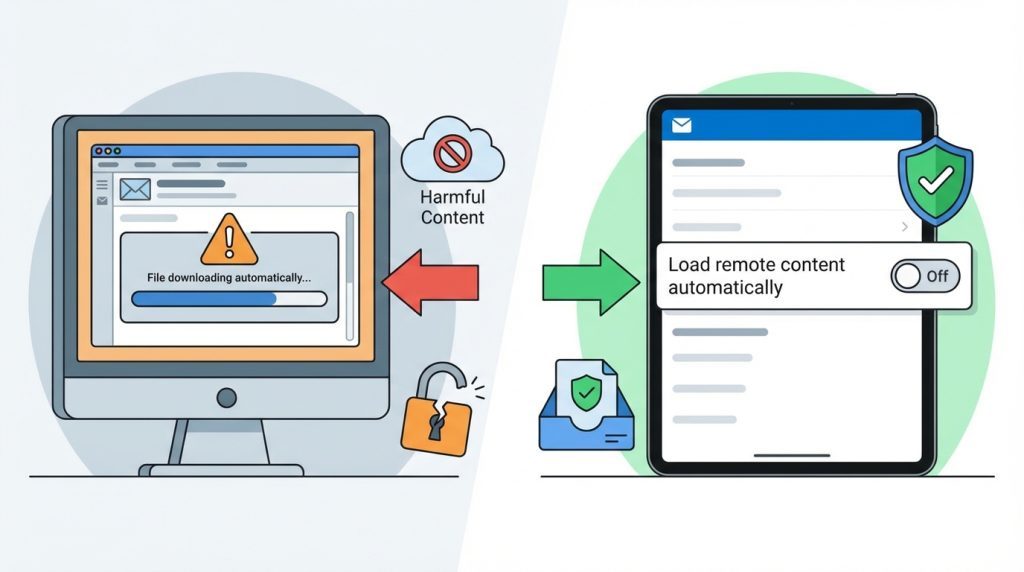
Eski veya güncellenmemiş e-posta istemcilerinde, e-postayı açmak otomatik olarak zararlı içerik indirebilir. Bu durum günümüzde nadir olsa da tamamen ortadan kalkmış değil. E-posta ayarlarında “uzak içeriği otomatik yükle” seçeneğini kapatmak bu riski azaltır.
Sahte Aciliyet Hissi Yaratılır
Oltalama e-postaları genellikle “hesabınız askıya alınacak”, “ödemeniz reddedildi” gibi panik yaratan ifadeler kullanır. E-postayı açtığında bu mesajı görürsün ve aceleci bir karar verme riskiyle karşı karşıya kalırsın. Şu durumda ne yaparsın? Derin bir nefes al, e-postadaki linke tıklamadan önce gönderen adresi dikkatlice kontrol et.
Hasar Azaltma Adımları: Adım Adım Rehber
Oltalama e-postasıyla etkileşime girdiysen, aşağıdaki adımları sırasıyla uygula:
1) İnternet Bağlantısını Değerlendir
Eğer bir dosya indirdiysen veya şüpheli bir program çalıştırdıysan, cihazını hemen internetten ayır. Bu, olası bir zararlı yazılımın dışarıyla iletişim kurmasını engeller. Wi-Fi’ı kapat veya ethernet kablosunu çıkar.
2) Şifrelerini Hemen Değiştir
Herhangi bir bilgi girdiysen, o hesabın şifresini derhal değiştir. Aynı şifreyi başka hesaplarda da kullanıyorsan (ki kullanmamalısın), onları da değiştir. Şifre değiştirirken:
- En az 12 karakter uzunluğunda, karmaşık bir şifre seç
- Büyük-küçük harf, rakam ve özel karakter kombinasyonu kullan
- Şifre yöneticisi kullanmayı düşün
- İki faktörlü doğrulamayı (2FA) mutlaka etkinleştir
3) Antivirüs Taraması Yap
Tam sistem taraması başlat. Mevcut antivirüs yazılımın yoksa, güvenilir bir antivirüs programı indir ve kur. Tarama sırasında bulunan tehditleri karantinaya al veya sil.
4) Banka ve Finansal Hesaplarını Kontrol Et
Finansal bilgilerini paylaştıysan veya paylaşmış olabileceğinden şüpheleniyorsan, banka hesap hareketlerini incele. Tanımadığın işlemler varsa hemen bankanı ara. Kredi kartını geçici olarak dondurabilir veya yeni kart talep edebilirsin.
5) İlgili Kurumları Bilgilendir
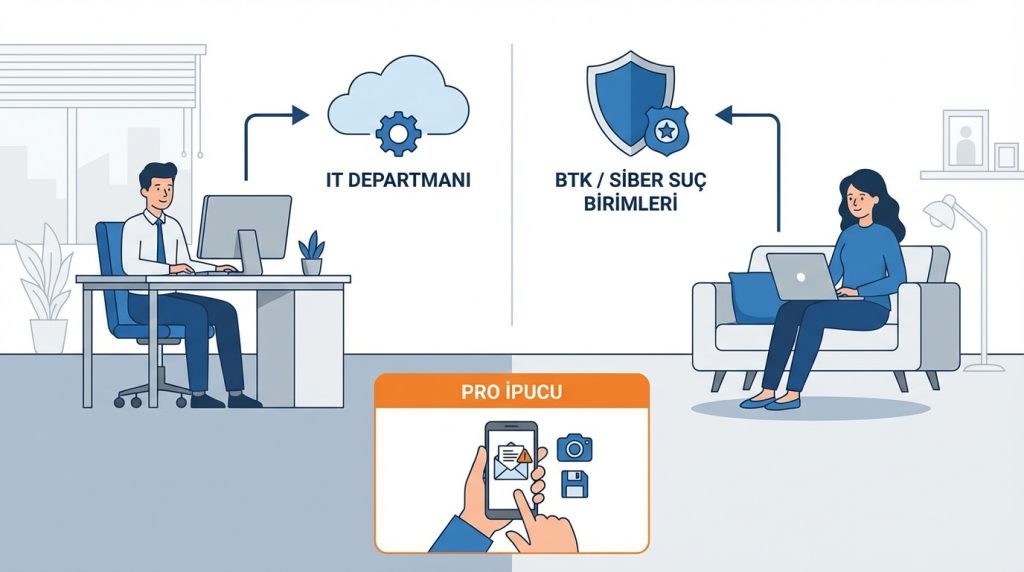
Kurumsal bir e-posta hesabı kullanıyorsan, IT departmanını hemen bilgilendir. Kişisel hesabınsa ve ciddi bir veri ihlali yaşandığını düşünüyorsan, BTK (Bilgi Teknolojileri ve İletişim Kurumu) veya ilgili siber suç birimlerine bildirimde bulunabilirsin.
Pro İpucu: Oltalama e-postasını silmeden önce ekran görüntüsü al. Bu, daha sonra yapılacak incelemelerde veya şikayette delil olarak işe yarayabilir.
Yaygın Hatalar ve Yanlış Bilinenler
Oltalama saldırısı sonrası insanların sıkça yaptığı hatalar var. Bunlardan kaçınmak, durumu daha da kötüleştirmeni engeller:
Yaygın Hatalar
- Panikle aynı şifreyi tekrar kullanmak: Aceleyle şifre değiştirirken eski şifrenin küçük bir varyasyonunu seçmek (örneğin “sifre123” yerine “sifre1234”) saldırganın işini kolaylaştırır.
- Olayı görmezden gelmek: “Bana bir şey olmaz” düşüncesiyle hiçbir önlem almamak, ileride daha büyük sorunlara yol açabilir.
- Şüpheli e-postayı başkalarına iletmek: “Bak ne geldi” diye arkadaşlarına ilettiğinde, onları da riske atarsın.
- Sahte “güvenlik” e-postalarına güvenmek: Saldırganlar bazen “hesabınız tehlikede, şifrenizi sıfırlayın” gibi ikinci bir oltalama e-postası gönderir.
Yanlış Bilinenler
Yanlış: “Oltalama e-postasını açmak bilgisayarıma virüs bulaştırır.”
Doğru: Modern e-posta istemcilerinde sadece e-postayı açmak genellikle zararlı değildir. Risk, ek dosyaları açmak veya linklere tıklamakla başlar.
Yanlış: “Antivirüs programım varsa oltalamadan etkilenmem.”
Doğru: Antivirüs yazılımları zararlı dosyaları tespit edebilir, ancak sen kendi bilgilerini bir sahte siteye girersen bunu engelleyemez. Oltalama, teknik bir saldırıdan çok sosyal mühendislik saldırısıdır.
Yanlış: “Sadece eski insanlar oltalamaya düşer.”
Doğru: Araştırmalar, genç kullanıcıların da sıklıkla oltalama kurbanı olduğunu gösteriyor. Saldırılar giderek daha sofistike hale geliyor ve herkes hedef olabilir.
Ne Zaman Profesyonel Destek Almalısın?
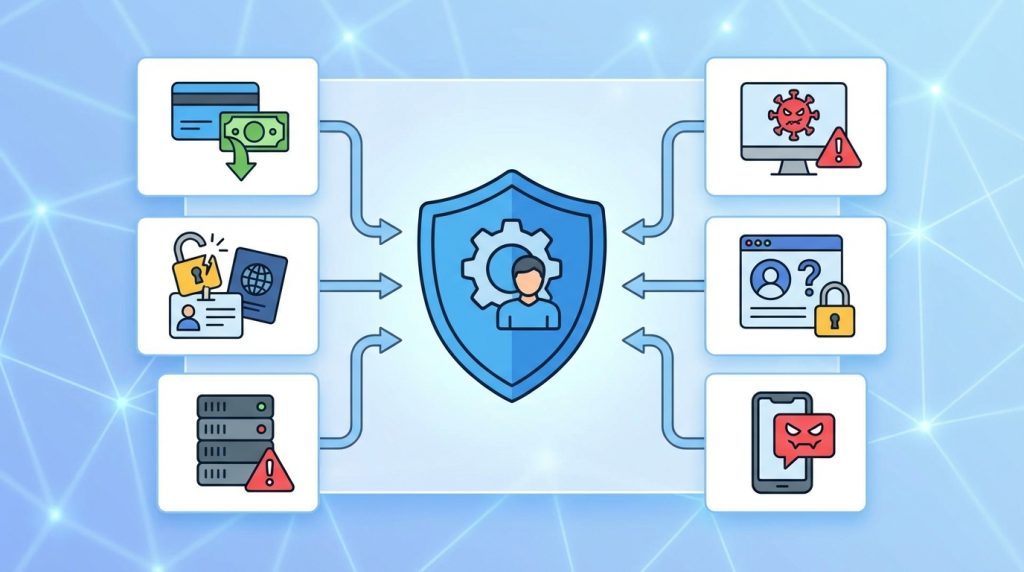
Bazı durumlarda kendi başına müdahale yeterli olmayabilir. Şu durumlarda profesyonel destek almayı düşün:
- Banka hesabından izinsiz para çekilmişse
- Kimlik bilgilerin (TC kimlik numarası, pasaport vb.) ele geçirilmişse
- Kurumsal verilere erişim sağlayan hesapların tehlikeye girmişse
- Cihazında antivirüs taramasıyla temizlenemeyen zararlı yazılım tespit edildiyse
- Sosyal medya veya e-posta hesaplarının kontrolünü tamamen kaybettiysen
- Şantaj veya tehdit içeren mesajlar almaya başladıysan
Bu durumlarda siber güvenlik uzmanlarına, bankana veya gerekirse kolluk kuvvetlerine başvurman gerekebilir. Özellikle finansal kayıp söz konusuysa zaman kaybetmeden hareket etmek önemli.
Gelecekte Oltalamadan Korunma İpuçları
Hasar azaltma kadar önleme de kritik. Bir daha benzer bir duruma düşmemek için şu önlemleri al:
- Gönderen adresini her zaman kontrol et: “[email protected]” ile “[email protected]” arasındaki farkı yakala.
- Acil eylem isteyen e-postalara şüpheyle yaklaş: Gerçek kurumlar genellikle tehditkâr bir dil kullanmaz.
- Linklerin üzerine tıklamadan önce fareyle bekle: Gerçek URL’yi görebilirsin.
- İki faktörlü doğrulamayı her yerde etkinleştir: Şifren çalınsa bile hesabın korunur.
- Yazılımlarını güncel tut: Tarayıcı, işletim sistemi ve e-posta istemcisi güncellemeleri güvenlik açıklarını kapatır.
Basit örnek: Bir e-posta “Netflix hesabınız askıya alındı” diyor. Linke tıklamak yerine, tarayıcını aç ve doğrudan netflix.com adresine git. Hesabında gerçekten bir sorun varsa orada görürsün.
Sıkça Sorulan Sorular
Oltalama e-postasını sadece açmak tehlikeli mi?
Genellikle hayır. Modern e-posta servisleri, e-postayı açmanın kendisini güvenli hale getirmiştir. Ancak e-postadaki linklere tıklamak, ek dosyaları açmak veya bilgi girmek tehlikelidir. Yine de şüpheli e-postaları açmadan silmek en güvenli yaklaşımdır.
Oltalama linkine tıkladım ama bilgi girmedim, ne yapmalıyım?
Tarayıcı geçmişini ve çerezleri temizle, antivirüs taraması yap. Eğer herhangi bir dosya indirilmediyse ve bilgi girmediysen, genellikle ciddi bir risk yoktur. Yine de önümüzdeki günlerde hesaplarını ve banka hareketlerini takip etmende fayda var.
Oltalama e-postasını nasıl rapor edebilirim?
Gmail’de e-postayı açıp sağ üstteki üç noktaya tıklayarak “Kimlik avını bildir” seçeneğini kullanabilirsin. Outlook’ta benzer şekilde “Kimlik avı olarak bildir” seçeneği var. Ayrıca taklit edilen kurumu (banka, e-ticaret sitesi vb.) doğrudan bilgilendirebilirsin.
Şifremi değiştirdikten sonra güvende miyim?
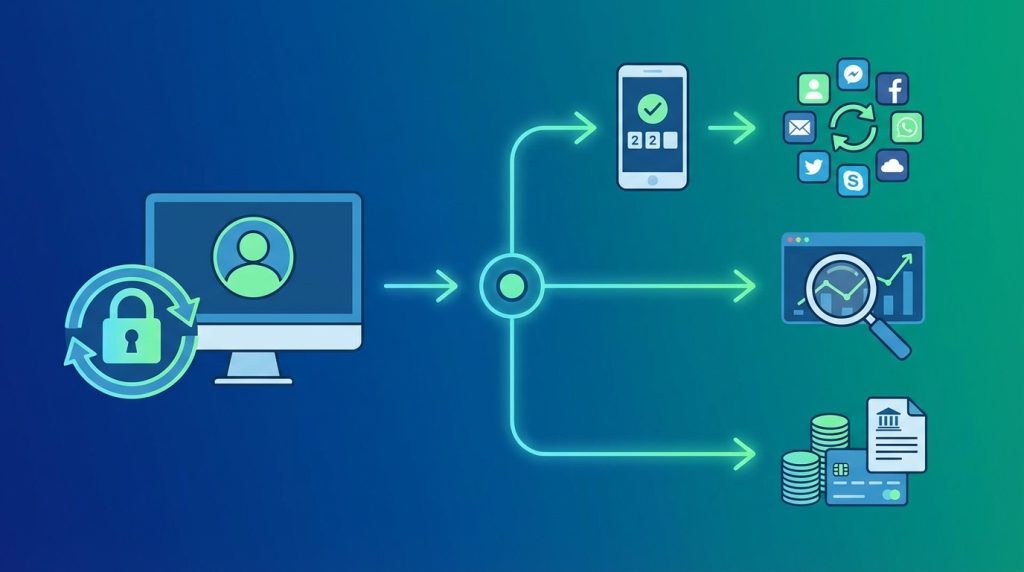
Şifre değiştirmek önemli bir adım, ancak tek başına yeterli olmayabilir. İki faktörlü doğrulamayı etkinleştir, aynı şifreyi kullandığın diğer hesapları da güncelle ve hesap aktivitelerini bir süre takip et. Finansal bilgiler söz konusuysa banka hareketlerini de izle.
Kurumsal e-posta hesabımda oltalamaya maruz kaldım, ne yapmalıyım?
Hemen IT departmanını veya güvenlik ekibini bilgilendir. Kurumsal ağlarda bir cihazın tehlikeye girmesi, tüm sistemi etkileyebilir. Şirket politikalarına göre hareket et ve kendi başına çözmeye çalışma. Erken bildirim, olası zararı önemli ölçüde azaltır.
Sonuç: Sakin Ol ve Sistematik Hareket Et
Oltalama e-postası açıldıysa panik yapmak yerine sistematik hareket etmek en doğru yaklaşım. Durumun ciddiyetini değerlendir, gerekli hasar azaltma adımlarını sırasıyla uygula ve gelecekte benzer durumlardan korunmak için önlemlerini güçlendir. Unutma, oltalama saldırıları herkese olabilir; önemli olan nasıl tepki verdiğin.
Bu adımları takip ederek olası zararı minimize edebilir ve dijital güvenliğini yeniden sağlayabilirsin. Şüpheli bir durumla karşılaştığında bu rehbere tekrar göz atmaktan çekinme.