
Her gün milyonlarca kullanıcı hesabı siber saldırılar sonucu ele geçiriliyor ve çoğu kişi verilerinin sızdığından habersiz yaşamaya devam ediyor. Peki veri sızıntısı tam olarak ne anlama geliyor ve senin hesapların da bu sızıntılardan etkilendiyse ne yapman gerekiyor? Bu yazıda veri sızıntısının ne olduğunu, nasıl gerçekleştiğini ve hesabın sızdıysa adım adım neler yapabileceğini öğreneceksin.
Günümüzde neredeyse her platformda bir hesabımız var: sosyal medya, e-ticaret siteleri, bankacılık uygulamaları, oyun platformları… Bu hesapların her biri potansiyel bir hedef. Veri sızıntısı konusunu anlamak, dijital güvenliğini korumak için atılacak ilk adım.
Veri Sızıntısı Nedir? Kısa Tanım
Veri sızıntısı, bir şirketin veya platformun veritabanında saklanan kullanıcı bilgilerinin yetkisiz kişilerin eline geçmesi durumudur. Kısaca, senin izin vermediğin birinin e-posta adresine, şifrene, telefon numarana veya kredi kartı bilgilerine erişmesi anlamına gelir. Bu durum genellikle siber saldırılar, güvenlik açıkları veya içeriden yapılan ihlaller sonucunda gerçekleşir.
Sızan veriler genellikle şunları içerir:
- E-posta adresleri ve kullanıcı adları
- Şifreler (bazen şifrelenmiş, bazen düz metin halinde)
- Telefon numaraları ve adres bilgileri
- Kredi kartı veya banka hesap bilgileri
- Kimlik numaraları ve kişisel belgeler
- Sağlık kayıtları veya özel mesajlar
Kilit Çıkarım: Veri sızıntısı, senin bir hata yapman sonucu değil, kullandığın platformun güvenlik zaafiyeti yüzünden gerçekleşir. Ancak sonuçlarından korunmak tamamen senin elinde.
Veri Sızıntısı ile Veri İhlali Arasındaki Fark
Bu iki terim sıklıkla birbirinin yerine kullanılsa da küçük bir nüans var. Veri ihlali (data breach) genellikle kasıtlı bir saldırı sonucu gerçekleşir. Veri sızıntısı (data leak) ise bazen yanlış yapılandırma veya ihmal sonucu verilerin açığa çıkmasını da kapsar. Pratikte ikisi de aynı sonuca yol açar: senin bilgilerin yanlış ellerde.
Veri Sızıntıları Nasıl Gerçekleşir?
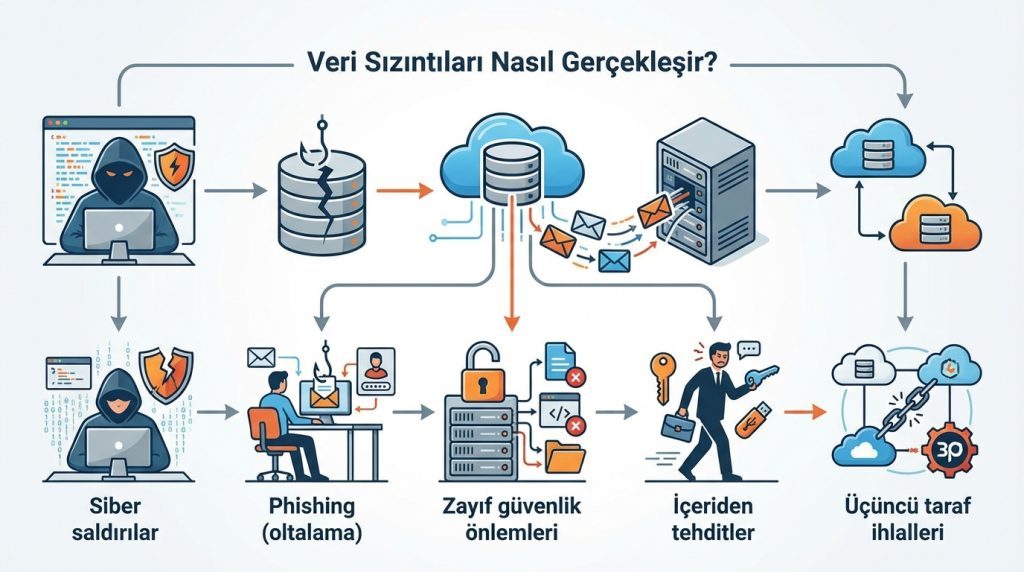
Bir platformun verilerinin sızması için birden fazla senaryo mümkün. En yaygın nedenler şunlar:
- Siber saldırılar: Hackerlar, güvenlik açıklarını kullanarak veritabanlarına sızar
- Phishing (oltalama): Çalışanlar kandırılarak sistem erişim bilgileri ele geçirilir
- Zayıf güvenlik önlemleri: Şifrelenmemiş veritabanları, güncellenmeyen yazılımlar
- İçeriden tehditler: Memnuniyetsiz veya kötü niyetli çalışanlar
- Üçüncü taraf ihlalleri: Kullandığın platformun iş ortağı hacklenebilir
Basit bir örnek düşünelim: Bir e-ticaret sitesinde hesabın var. Site, müşteri şifrelerini düzgün şifrelemeden (hash’lemeden) saklıyor. Bir hacker SQL injection açığı bulup veritabanına erişiyor. Artık senin e-posta adresin ve düz metin şifren onun elinde. Aynı şifreyi başka sitelerde de kullanıyorsan, domino etkisiyle tüm hesapların risk altında.
Hesabının Sızdığını Nasıl Anlarsın?
Çoğu veri sızıntısı aylar hatta yıllar sonra ortaya çıkıyor. Peki senin bilgilerin sızmış mı, bunu nasıl kontrol edebilirsin?
Ücretsiz Kontrol Araçları
En güvenilir yöntem, e-posta adresini veri sızıntısı veritabanlarında aramak. Bunun için kullanabileceğin araçlar:
- Have I Been Pwned: En kapsamlı ve güvenilir araç. E-postanı girdiğinde hangi sızıntılarda yer aldığını gösterir
- Firefox Monitor: Mozilla’nın ücretsiz servisi, Have I Been Pwned veritabanını kullanır
- Google Şifre Kontrolü: Chrome’da kayıtlı şifrelerinin sızıp sızmadığını kontrol eder
Bu araçları kullanırken dikkat etmen gereken nokta: Sadece güvenilir servisleri tercih et. Rastgele siteler e-posta adresini toplamak için sahte “sızıntı kontrolü” sunabilir.
Sızıntı Belirtileri
Bazen kontrol etmeden de sızıntıdan etkilendiğini anlayabilirsin:
- Hesaplarına giriş yapamıyorsun (şifre değiştirilmiş)
- Tanımadığın cihazlardan giriş bildirimleri alıyorsun
- Spam e-posta sayısında ani artış var
- Sosyal medyada senin adına paylaşımlar yapılmış
- Banka hesabında tanımadığın işlemler görüyorsun
- Arkadaşların senden şüpheli mesajlar aldığını söylüyor
Hesabın Sızdıysa Ne Yapmalısın?
Verilerinin sızdığını öğrendin, şimdi panik yapmadan sistematik hareket etme zamanı. İşte adım adım yapman gerekenler:
1) Şifrelerini Hemen Değiştir
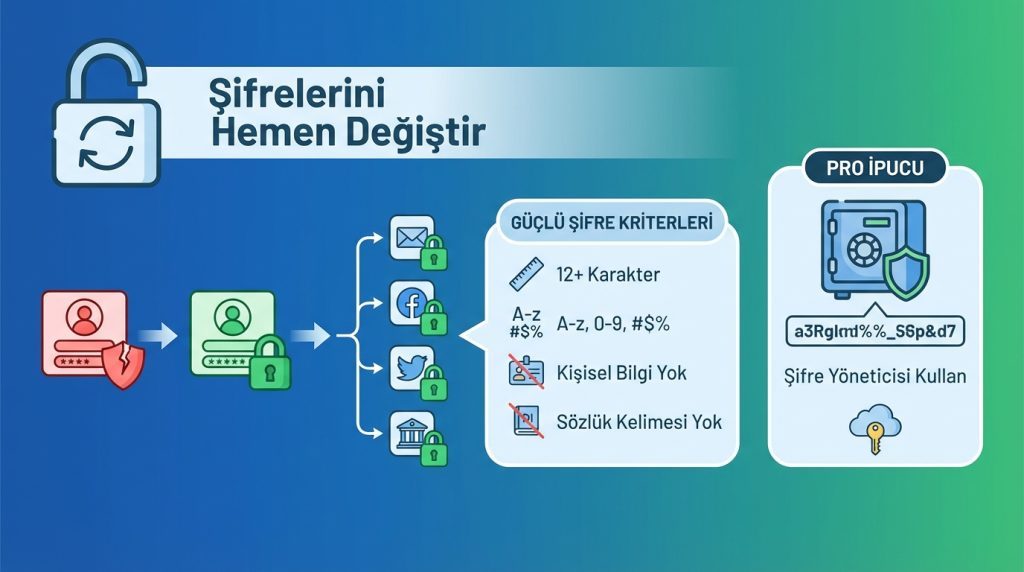
Sızıntıdan etkilenen hesabın şifresini derhal değiştir. Aynı şifreyi başka platformlarda da kullandıysan, onları da değiştir. Her hesap için benzersiz ve güçlü şifreler oluştur. Güçlü şifre için:
- En az 12 karakter uzunluğunda olsun
- Büyük-küçük harf, rakam ve özel karakter içersin
- Kişisel bilgilerini (doğum tarihi, isim) içermesin
- Sözlükte bulunan kelimelerden oluşmasın
Pro İpucu: Bir şifre yöneticisi kullan. Bu araçlar her hesap için benzersiz, karmaşık şifreler oluşturur ve güvenli şekilde saklar. Tek bir ana şifre hatırlaman yeterli olur.
2) İki Faktörlü Doğrulamayı (2FA) Etkinleştir
Şifren sızsa bile 2FA aktifse hesabına giriş yapılamaz. Mümkün olan her platformda iki faktörlü doğrulamayı aç. SMS yerine authenticator uygulaması (Google Authenticator, Authy gibi) tercih et çünkü SMS’ler de ele geçirilebilir.
3) Banka ve Kredi Kartı Bilgilerini Kontrol Et
Finansal bilgilerin sızdıysa:
- Banka hesap hareketlerini incele
- Tanımadığın işlemler varsa bankana hemen bildir
- Gerekirse kartını iptal ettirip yenisini çıkar
- Online alışveriş için sanal kart kullanmaya başla
4) Phishing Saldırılarına Karşı Dikkatli Ol
Veri sızıntısından sonra hedefli phishing saldırıları artabilir. Saldırganlar sızan bilgilerini kullanarak seni kandırmaya çalışabilir. Şüpheli e-postalardaki linklere tıklama, bankandan veya herhangi bir kurumdan geldiğini iddia eden mesajlara karşı temkinli ol.
5) Hesap Kurtarma Seçeneklerini Güncelle
Kurtarma e-postanı ve telefon numaranı kontrol et. Bunlar da sızmış olabilir. Güvenli alternatif iletişim bilgileri ekle.
Gelecekte Veri Sızıntılarından Nasıl Korunursun?
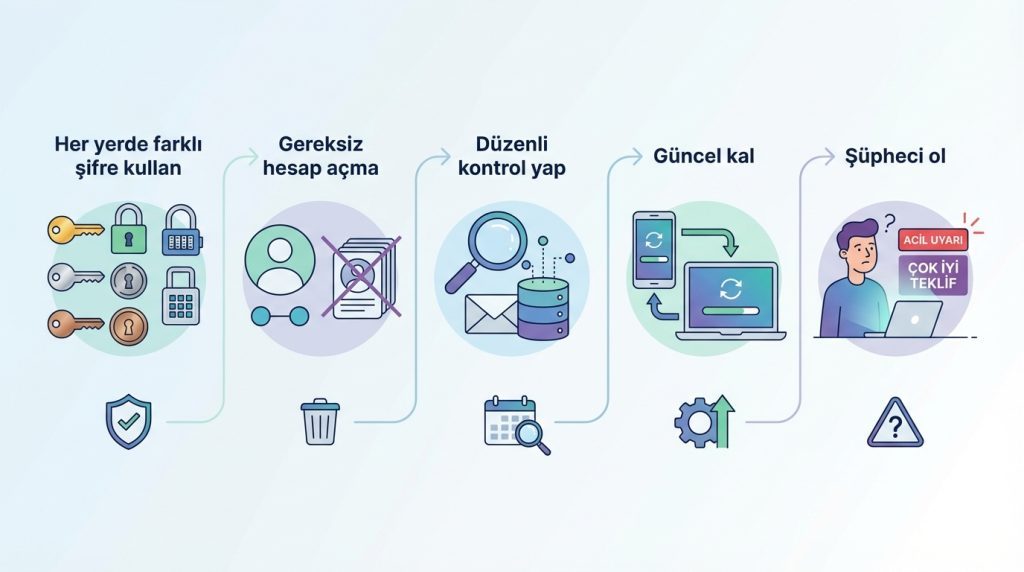
Tamamen korunmak mümkün olmasa da riskleri minimize edebilirsin:
- Her yerde farklı şifre kullan: Bir site sızsa bile diğer hesapların güvende kalır
- Gereksiz hesap açma: Ne kadar az yerde verin varsa, risk o kadar düşük
- Düzenli kontrol yap: Yılda birkaç kez e-postanı sızıntı veritabanlarında ara
- Güncel kal: Kullandığın uygulamaları ve işletim sistemini güncel tut
- Şüpheci ol: Çok iyi teklifler, acil uyarılar genellikle dolandırıcılık işaretidir
Bir senaryo düşünelim: Diyelim ki üç yıl önce üye olduğun ve artık kullanmadığın bir forum sitesi hacklendi. O sitede kullandığın şifreyi hâlâ ana e-posta hesabında kullanıyorsan, saldırgan e-postana erişebilir. E-postandan da diğer tüm hesaplarının şifrelerini sıfırlayabilir. Bu yüzden eski, kullanmadığın hesapları silmek veya en azından şifrelerini benzersiz yapmak önemli.
Sıkça Sorulan Sorular
Veri sızıntısı olduğunda şirketler beni bilgilendirmek zorunda mı?
Türkiye’de KVKK (Kişisel Verilerin Korunması Kanunu) kapsamında şirketler, veri ihlalini Kişisel Verileri Koruma Kurulu’na bildirmek zorunda. Etkilenen kullanıcıların bilgilendirilmesi de gerekebilir ancak pratikte bu her zaman yapılmıyor. Bu yüzden kendi kontrollerini yapmak önemli.
Şifrem şifrelenmiş (hash’lenmiş) olarak sızmış, yine de değiştirmeli miyim?
Evet, kesinlikle değiştirmelisin. Şifrelenmiş şifreler de kırılabilir, özellikle zayıf şifreler. Saldırganlar güçlü bilgisayarlarla hash’leri çözmeye çalışır. Basit şifreler dakikalar içinde kırılabilir.
Sızan verilerim dark web’de satılıyor mu, nasıl anlarım?
Have I Been Pwned gibi araçlar dark web’deki sızıntıları da takip eder. Bazı şifre yöneticileri ve güvenlik yazılımları da dark web taraması sunar. Ancak her sızıntı bu veritabanlarına düşmeyebilir.
Kimlik bilgilerim sızdıysa ne yapmalıyım?
TC kimlik numarası gibi hassas bilgilerin sızması durumunda ekstra dikkatli olmalısın. Bankalarını bilgilendir, kredi geçmişini düzenli kontrol et ve şüpheli işlemlere karşı tetikte ol. Kimlik hırsızlığı belirtileri görürsen yetkili makamlara başvur.
Ücretsiz sızıntı kontrol siteleri güvenli mi?
Have I Been Pwned ve Firefox Monitor gibi bilinen servisler güvenlidir. Ancak rastgele sitelerden uzak dur. Bazı dolandırıcılar sahte sızıntı kontrol siteleri kurarak e-posta adresi toplar.
Sonuç
Veri sızıntısı, dijital çağın kaçınılmaz risklerinden biri. Hangi platformu kullanırsan kullan, bir gün verilerinin sızma ihtimali var. Önemli olan bu duruma hazırlıklı olmak ve sızıntı gerçekleştiğinde hızlı hareket etmek. Güçlü ve benzersiz şifreler kullanmak, iki faktörlü doğrulamayı aktif tutmak ve düzenli kontroller yapmak seni büyük sorunlardan koruyabilir.
Şimdi yapabileceğin en iyi şey, e-posta adresini bir sızıntı kontrol aracında aramak ve sonuçlara göre gerekli önlemleri almak. Birkaç dakikalık bu kontrol, ileride saatler sürecek sorunların önüne geçebilir.