
Neden Bir Kontrol Listesine İhtiyacınız Var?
Siber saldırıların yaklaşık %90’ı bir e-posta ile başlıyor. Çalışanlarınız her gün onlarca mesaj arasında gezinirken, tek bir yanlış tıklama tüm kurumsal veriyi tehlikeye atabilir. İşte tam bu noktada çalışanlar için anti-phishing eğitim kontrol listesi devreye giriyor: Sistematik, ölçülebilir ve tekrarlanabilir bir savunma hattı.
Güncel araştırmalar çarpıcı bir tablo ortaya koyuyor: Çalışanların %51’i phishing saldırılarından korunma konusunda hiçbir eğitim almamış. Üstelik 2024 verilerine göre phishing e-postalarının %73,8’i artık yapay zeka destekli içeriklerle hazırlanıyor. Bu durum, geleneksel “dikkatli ol” uyarılarının yetersiz kaldığını açıkça gösteriyor.
Kilit Çıkarım: Etkili bir anti-phishing programı, tek seferlik seminer değil; sürekli güncellenen, pratik odaklı ve ölçülebilir bir süreçtir.
Başlamadan Önce
Gerekenler
- Phishing simülasyon aracı (KnowBe4, Proofpoint, Cofense gibi)
- Şirket içi iletişim kanalı (Slack, Teams veya e-posta listesi)
- Eğitim içerik platformu veya LMS erişimi
- Raporlama ve metrik takip tablosu
Ön Koşullar
- Üst yönetim onayı ve bütçe tahsisi
- IT ve İK departmanları arasında koordinasyon
- Mevcut güvenlik politikalarının gözden geçirilmesi
- Çalışan iletişim listesinin güncel olması
Anti-Phishing Eğitim Kontrol Listesi:12 Kritik Adım
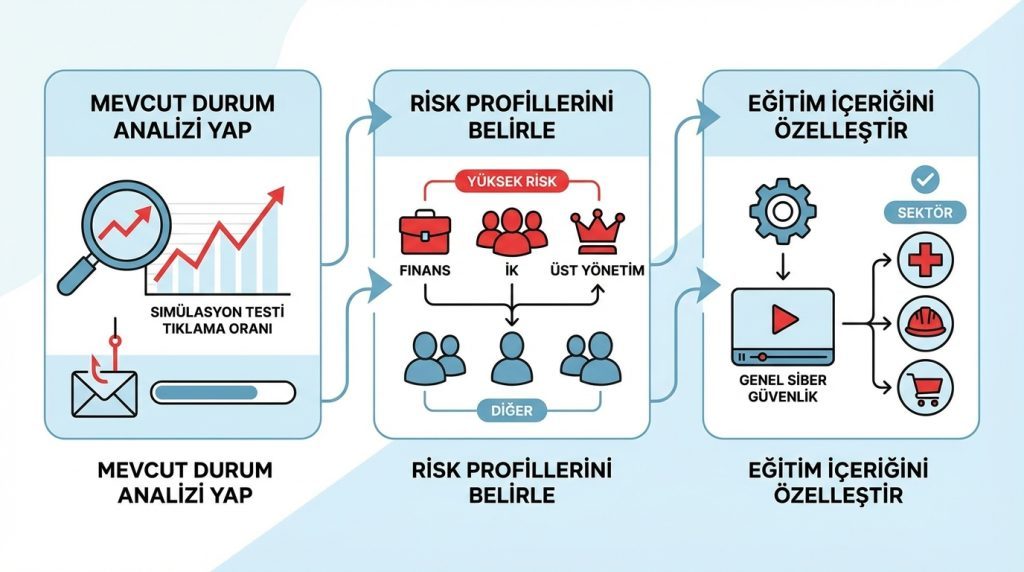
- Mevcut Durum Analizi Yap: Öncelikle şirketinin phishing farkındalık seviyesini ölç. Habersiz bir simülasyon testi uygula ve tıklama oranlarını kaydet. Bu, eğitim sonrası karşılaştırma için temel çizgini oluşturur.
- Risk Profillerini Belirle: Tüm çalışanlar aynı risk seviyesinde değil. Finans, İK ve üst yönetim gibi hassas verilere erişimi olan grupları “yüksek risk” kategorisine al. Bu gruplara daha yoğun eğitim planla.
- Eğitim İçeriğini Özelleştir: Genel siber güvenlik videoları yerine, sektörüne ve şirket yapınauygun senaryolar hazırla. Örneğin, e-ticaret şirketiyseniz sahte sipariş bildirimleri; finans sektöründeyseniz sahte bankauyarıları üzerinden örnekler sun.
- Phishing Belirtilerini Öğret: Çalışanların şu işaretleri tanımasını sağla:
- Aciliyet yaratandil (“Hesabınız24saat içinde kapatılacak!”)
- Şüpheli gönderici adresleri ([email protected] gibi)
- Yazım ve dilbilgisi hataları
- Beklenmedik ekler veya bağlantılar
- Kişisel bilgi talepleri
- Gerçek Örneklerle Pratik Yaptır: Teorik bilgi tek başına yeterli değil. Gerçek phishing e-postalarından anonimleştirilmiş örnekler göster. “Bu e-postada neyi fark ettin?” tarzı interaktif oturumlar düzenle.
- Raporlama Mekanizması Kur: Şüpheli e-postaları bildirmek için tek tıkla çalışan bir buton veya kısayol oluştur. Outlook ve Gmail için “Phishing Bildir” eklentileri bu işi kolaylaştırır. Bildirimi yapan çalışana otomatik teşekkür mesajı gönder.
- Düzenli Simülasyonlar Planla: Ayda en az bir kez habersiz phishing simülasyonu uygula. Simülasyonları çeşitlendir: Bazen sahte fatura, bazen sahte IT destek talebi, bazen de sosyal medya bildirimi formatında gönder.
- Anlık Geri Bildirim Sağla: Simülasyonda tuzağa düşen çalışana hemen eğitici bir sayfa göster. “Bu bir testti. İşte kaçırdığın işaretler…” formatında yapıcı geri bildirim sun. Utandırma veya cezalandırma yaklaşımından kesinlikle kaçın.
- Metrikleri Takip Et: Şu KPI’ları düzenli olarak ölç:
- Tıklama oranı (Click-through rate)
- Raporlama oranı (Report rate)
- Eğitim tamamlama yüzdesi
- Zaman içindeki iyileşme trendi
- Yöneticileri Dahil Et: Üst yönetim de eğitime katılmalı ve simülasyonlara tabi tutulmalı. CEO veya CFO’yu hedef alan “whaling” saldırıları giderek artıyor. Liderlik katılımı, programın ciddiyetini tüm şirkete gösterir.
- Politikaları Güncelle: Eğitimle paralel olarak şirket güvenlik politikalarını revize et. Şifre paylaşımı, harici bağlantılara tıklama ve hassas veri transferi konularında net kurallar belirle.
- Sürekli Güncelleme Döngüsü Kur: Phishing teknikleri sürekli evrim geçiriyor. Yapay zeka destekli saldırılar, deepfake sesli mesajlar ve QR kod phishing (quishing) gibi yeni tehditleri eğitim içeriğine ekle. Üç ayda bir içerik güncellemesi yap.
Pro İpucu: Simülasyon sonuçlarını departman bazında paylaşırken bireysel isimleri asla açıklama. Amaç utandırmak değil, kolektif farkındalık oluşturmak. Aksi halde çalışanlar raporlama yapmaktan çekinir.
Eğitim Programı Karşılaştırma Tablosu
| Kriter | Temel Eğitim | Orta Seviye Program | Kapsamlı Program |
|---|---|---|---|
| Simülasyon Sıklığı | Yılda 2-3 kez | Ayda 1 kez | Haftalık + anlık |
| İçerik Özelleştirme | Genel şablonlar | Sektöre özel | Şirkete özel + rol bazlı |
| Raporlama | Manuel takip | Otomatik dashboard | Gerçek zamanlı + AI analiz |
| Maliyet (Yıllık/Çalışan) | $5-15 | $20-40 | $50-100+ |
| Uygun Şirket Ölçeği | 10-50çalışan | 50-500 çalışan | 500+ çalışan |
Yaygın Hatalar ve Kaçınılması Gerekenler
- Yılda tek eğitim yeterli sanmak: Phishing farkındalığı zamanla azalır. Düzenli tazeleme şart.
- Sadece IT ekibini eğitmek: Saldırganlar en zayıf halkayı hedefler; bu genellikle teknik olmayan departmanlardır.
- Simülasyonda yakalananları cezalandırmak: Korku kültürü, çalışanların hataları gizlemesine yol açar.
- Gerçekçi olmayan senaryolar kullanmak: “Nijerya prensi” tarzı eski tuzaklar yerine güncel, sofistike örnekler tercih et.
- Mobil cihazları göz ardı etmek: Çalışanların önemli bir kısmı e-postaları telefondan kontrol ediyor. Mobil phishing eğitimi de dahil edilmeli.
Şu Durumda Ne Yaparsın?
Senaryo: Bir çalışan, CEO’dan geldiğini düşündüğü acil bir e-postada banka bilgilerini paylaşmasını isteyen bir mesaj aldı. E-posta adresi ilk bakışta doğru görünüyor.
Doğru Yaklaşım: E-postaya yanıt verme veya içindeki bağlantılara tıklama. CEO’yu farklı bir kanal üzerinden (telefon veya yüz yüze) doğrula. Şüpheli e-postayı IT güvenlik ekibine bildir. Bu tür “Business Email Compromise” (BEC) saldırıları, şirketlere milyonlarca dolar kaybettiriyor.
Sıkça Sorulan Sorular
Anti-phishing eğitimi ne sıklıkla yapılmalı?
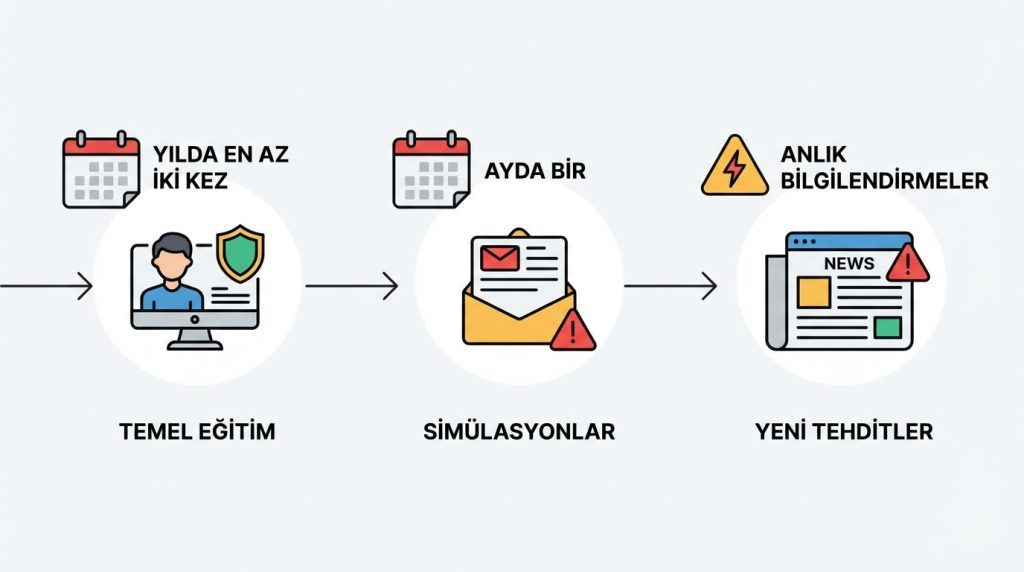
Temel eğitim yılda en az iki kez, simülasyonlar ise ayda bir yapılmalı. Yeni tehditler ortaya çıktığında anlık bilgilendirmeler de eklenmelidir.
Küçük şirketler için phishing eğitimi gerekli mi?
Kesinlikle. Küçük işletmeler, sınırlı güvenlik bütçeleri nedeniyle saldırganlar için cazip hedefler. Ücretsiz veya düşük maliyetli araçlarla bile temel farkındalık sağlanabilir.
Eğitimin etkili olup olmadığını nasıl ölçerim?
Simülasyon tıklama oranlarındaki düşüş, raporlama oranlarındaki artış ve gerçek olaylardaki azalma temel göstergelerdir. Eğitim öncesi ve sonrası karşılaştırma yapılmalı.
Çalışanlar simülasyona kızar mı?
Şeffaf iletişimle bu önlenebilir. Programın amacının cezalandırma değil, koruma olduğunu baştan açıkla. Başarılı tespitleri ödüllendir.
Sonuç
Phishing saldırılarına karşı en güçlü savunma hattı, bilinçli çalışanlardır. Teknik güvenlik çözümleri ne kadar gelişmiş olursa olsun, son kararı veren her zaman insan faktörüdür. Bu kontrol listesini uygulayarak, şirketinizde sürdürülebilir bir güvenlik kültürü oluşturabilirsiniz.
Hemen Harekete Geç: Yarın ilk habersiz simülasyonunuzu planlayın. Mevcut durumuölçmedeniyileştirme yapamazsınız. Unutmayın: Siber güvenlikte en pahalı hata, “bize olmaz” düşüncesidir.