
Tüm dijital hesaplarınızı tek bir e-posta adresine bağlamak, ilk bakışta pratik görünür: Tek şifre sıfırlama noktası, tek gelen kutusu, tek hatırlanacak adres. Ancak hesap güvenliği için “tek e-posta” stratejisi, aslında tüm yumurtalarınızı aynı sepete koymak anlamına gelir. Bu yaklaşımın gerçek riskleri neler, alternatifler ne kadar zahmetli? Gelin birlikte inceleyelim.
Kısa Tanım: Tek e-posta stratejisi, kullanıcının banka hesabından sosyal medyaya, alışveriş sitelerinden oyun platformlarına kadar tüm dijital kimliklerini aynı e-posta adresine bağlamasıdır. Pratikte en yaygın görülen kullanıcı alışkanlıklarından biridir.
Tek E-posta Kullanmanın Cazibesi
Bu stratejiyi tercih edenlerin argümanları anlaşılabilir:
- Basitlik: Tek adres = tek gelen kutusu = daha az karmaşa
- Kolay şifre sıfırlama: Hangi hesap olursa olsun, sıfırlama bağlantısı hep aynı yere düşer
- Merkezi kontrol hissi: “Her şey elimde” psikolojisi
Ancak bu “kolaylık”, siber güvenlik perspektifinden bakıldığında ciddi bir kırılganlık noktası oluşturur. Bir saldırgan bu tek e-postaya eriştiğinde, domino etkisiyle tüm dijital yaşamınıza ulaşabilir.
Gerçek Risk: Tek Nokta Arızası (Single Point of Failure)
Mühendislik terminolojisinde “single point of failure” kavramı, sistemin tamamını çökertebilecek tek bir zayıf halkayı tanımlar. Tek e-posta stratejisi tam olarak budur.
Kilit Çıkarım: E-postanız ele geçirildiğinde saldırgan, bağlı tüm hesapların şifrelerini “Şifremi Unuttum” özelliğiyle sıfırlayabilir.
Pratikte şu senaryolar sıkça yaşanır:
- Veri sızıntısı zinciri: Güvenliği zayıf bir forum sitesinden sızan e-posta/şifre kombinasyonu, aynı bilgilerle diğer hesaplarda denenir
- Phishing saldırıları: Tek e-posta adresi, hedefli oltalama için mükemmel bir başlangıç noktasıdır
- Hesap kurtarma istismarı: Sosyal mühendislik ile e-posta sağlayıcısı kandırılırsa, tüm bağlı hesaplar tehlikeye girer
Segmentasyon: Daha Güvenli Alternatif
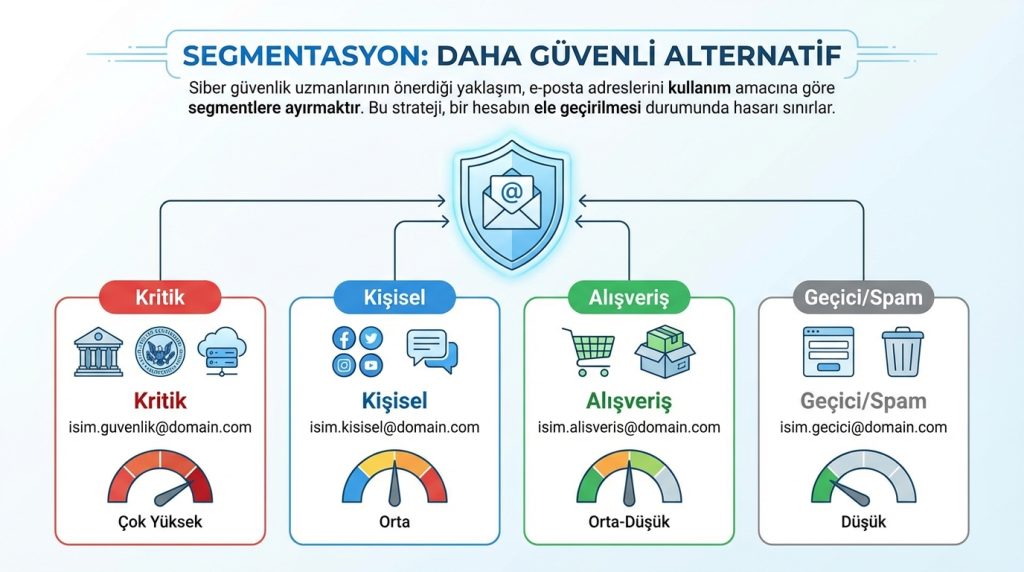
Siber güvenlik uzmanlarının önerdiği yaklaşım, e-posta adreslerini kullanım amacına göre segmentlere ayırmaktır. Bu strateji, bir hesabın ele geçirilmesi durumunda hasarı sınırlar.
| Segment | Kullanım Alanı | Örnek | Risk Seviyesi |
|---|---|---|---|
| Kritik | Banka, devlet hizmetleri, ana bulut hesabı | [email protected] | Çok Yüksek |
| Kişisel | Sosyal medya, iletişim | [email protected] | Orta |
| Alışveriş | E-ticaret siteleri, abonelikler | [email protected] | Orta-Düşük |
| Geçici/Spam | Tek seferlik kayıtlar, promosyonlar | [email protected] | Düşük |
Pro İpucu: Gmail kullanıyorsanız “+” işaretiyle sınırsız alias oluşturabilirsiniz ([email protected]). Ancak bu yöntem gerçek segmentasyon sağlamaz; tüm mailler yine aynı hesaba düşer. Gerçek koruma için farklı e-posta adresleri şarttır.
Pratik Uygulama: Nereden Başlamalı?
Mevcut tek e-posta düzeninizi değiştirmek göz korkutucu görünebilir. Adım adım geçiş için şu önceliklendirmeyi kullanabilirsiniz:
- Kritik hesapları belirleyin: Banka, e-devlet, ana e-posta sağlayıcısı, iCloud/Google hesabı
- Yeni bir “kritik” e-posta oluşturun: Bu adresi hiçbir yerde paylaşmayın, sadece kritik hesaplar için kullanın
- İki faktörlü doğrulamayı (2FA) etkinleştirin: Özellikle kritik e-posta için SMS yerine authenticator uygulaması tercih edin
- Kademeli geçiş yapın: Her hafta 3-5 hesabın e-postasını güncelleyin
Süre: Tam geçiş ortalama 2-4 hafta sürer. Maliyet: Çoğu e-posta sağlayıcısı ücretsiz hesap sunar.
Doğru Bilinen Yanlışlar
Tek e-posta stratejisi etrafında bazı yaygın yanılgılar dolaşır:
- “Güçlü şifrem varsa sorun yok”: Şifreniz ne kadar güçlü olursa olsun, veri sızıntılarında düz metin olarak saklanmış olabilir. Ayrıca şifre sıfırlama mekanizması, şifrenizi tamamen devre dışı bırakır.
- “2FA kullanıyorum, tek e-posta yeterli”: 2FA mükemmel bir ek katmandır ancak SIM swap saldırıları veya sosyal mühendislik ile aşılabilir. Segmentasyon, 2FA’nın üzerine eklenen ikinci bir savunma hattıdır.
- “Birden fazla e-postayı yönetemem”: Modern e-posta istemcileri (Outlook, Thunderbird, mobil uygulamalar) birden fazla hesabı tek arayüzde birleştirir. Yönetim zorluğu sanıldığı kadar büyük değildir.
Şu Durumda Ne Yaparsın?
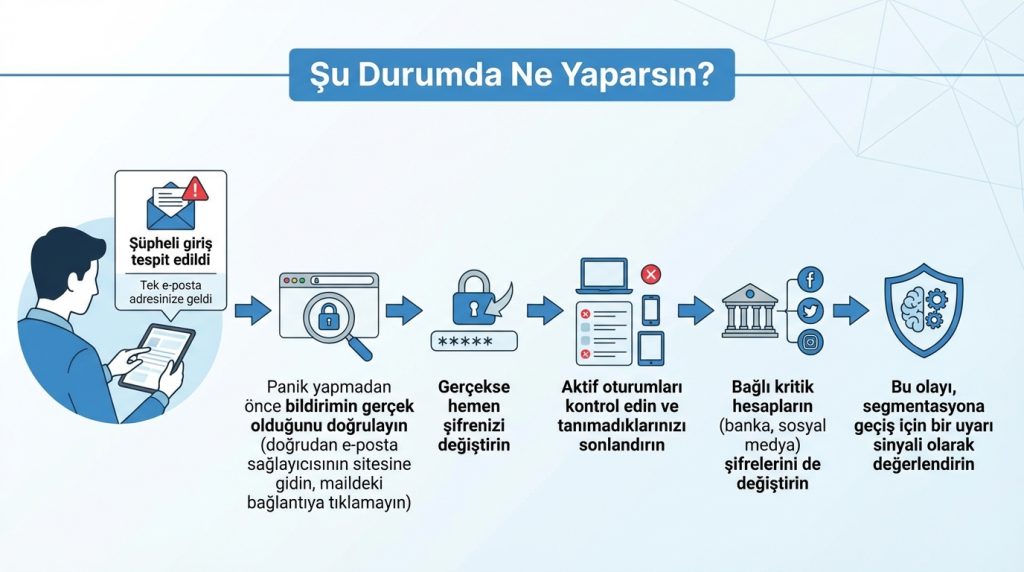
Senaryo: Tek e-posta adresinize “Şüpheli giriş tespit edildi” bildirimi geldi. Ne yapmalısınız?
- Panik yapmadan önce bildirimin gerçek olduğunu doğrulayın (doğrudan e-posta sağlayıcısının sitesine gidin, maildeki bağlantıya tıklamayın)
- Gerçekse hemen şifrenizi değiştirin
- Aktif oturumları kontrol edin ve tanımadıklarınızı sonlandırın
- Bağlı kritik hesapların (banka, sosyal medya) şifrelerini de değiştirin
- Bu olayı, segmentasyona geçiş için bir uyarı sinyali olarak değerlendirin
Sıkça Sorulan Sorular
Kaç farklı e-posta adresi yeterlidir?
Minimum 3 segment önerilir: Kritik, kişisel ve geçici/alışveriş. Daha fazlası yönetimi zorlaştırabilir, daha azı yeterli koruma sağlamaz.
Eski hesaplarımı tek e-postada bırakabilir miyim?
Aktif kullanmadığınız hesapları tamamen silmek en güvenli seçenektir. Silemiyorsanız, en azından şifrelerini benzersiz ve güçlü yapın.
İş e-postamı kişisel hesaplar için kullanabilir miyim?
Kesinlikle hayır. İşten ayrıldığınızda bu e-postaya erişiminizi kaybedersiniz ve bağlı tüm hesaplarınız tehlikeye girer.
Şifre yöneticisi kullanmak segmentasyonun yerini tutar mı?
Şifre yöneticisi ve e-posta segmentasyonu birbirini tamamlar, birbirinin yerine geçmez. İkisini birlikte kullanmak en güçlü kombinasyondur.
Özetle
Hesap güvenliği için tek e-posta stratejisi, kısa vadeli kolaylık karşılığında uzun vadeli risk almaktır. Tek bir güvenlik ihlali, dijital kimliğinizin tamamını tehlikeye atabilir.
Önerilen eylem planı:
- Kritik hesaplarınız için ayrı, hiçbir yerde paylaşmadığınız bir e-posta oluşturun
- Bu e-postada mutlaka 2FA etkinleştirin (tercihen authenticator uygulaması)
- Mevcut hesaplarınızı kademeli olarak uygun segmentlere taşıyın
- Kullanmadığınız eski hesapları silin veya devre dışı bırakın
Segmentasyon başlangıçta zahmetli görünse de, bir güvenlik ihlalinin ardından yaşanacak kaosla karşılaştırıldığında son derece makul bir yatırımdır. Dijital hijyen, fiziksel hijyen gibidir: Küçük günlük alışkanlıklar, büyük sorunları önler.