
Yapay zeka ajanları artık sadece sohbet botlarından ibaret değil; e-posta yanıtlayan, kod yazan, veritabanı sorgulayan ve hatta finansal işlem gerçekleştiren otonom sistemlere dönüştü. Ancak bu güç, beraberinde ciddi güvenlik açıkları getiriyor. Ajan otomasyonunda güvenlik ve risk yönetimi kontrol listesi olmadan yola çıkmak, kilitsiz bir kasayla iş yapmaya benzer. OWASP’ın 2025 raporlarına göre, ajansal yapay zeka sistemlerinin %67’si yeterli güvenlik kontrolü olmadan devreye alınıyor.
Kilit Çıkarım: Otonom AI ajanları, geleneksel yazılımlardan farklı olarak kendi kararlarını alabilir. Bu da “en az yetki” ilkesini hayati kılar.
Başlamadan Önce
Kontrol listesine geçmeden önce altyapınızı ve ekibinizi hazırlamanız gerekiyor. Eksik bir temel üzerine güvenlik katmanı inşa etmek, kum üzerine bina dikmek gibidir.
Gerekenler:
- Merkezi log yönetim sistemi (SIEM veya benzeri)
- Kimlik ve erişim yönetimi (IAM) altyapısı
- Ajan davranış izleme araçları
- Acil müdahale (incident response) planı şablonu
Ön Koşullar:
- Ajanın erişeceği tüm sistemlerin envanteri çıkarılmış olmalı
- Veri sınıflandırma politikası belirlenmiş olmalı (hassas/genel/gizli)
- Güvenlik ekibi ile DevOps arasında iletişim kanalı kurulmuş olmalı
- Yasal uyumluluk gereksinimleri (KVKK, GDPR) netleştirilmiş olmalı
Kimlik ve Erişim Kontrolü
Otonom ajanlar, insan kullanıcılar gibi kimlik doğrulamasına tabi tutulmalı. Hatta daha sıkı. Çünkü bir ajan, saniyeler içinde binlerce işlem gerçekleştirebilir.
- Her ajana benzersiz kimlik ata. Paylaşılan servis hesapları kullanma. Sorun çıktığında hangi ajanın ne yaptığını izleyemezsin.
- En az yetki prensibini uygula. Ajan sadece görevini yerine getirmek için gereken minimum izinlere sahip olmalı. Veritabanı okuma görevi için yazma yetkisi verme.
- Kısa ömürlü tokenlar kullan. Statik API anahtarları yerine, 15-60 dakikalık geçerlilik süresi olan tokenlar tercih et.
- Yetki yükseltme senaryolarını tanımla. Ajanın ne zaman ve nasıl ek yetki talep edebileceğini önceden belirle.
Pro İpucu: Cloud Security Alliance’ın MAESTRO çerçevesi, ajan kimlik yönetimi için katmanlı bir model sunuyor. Özellikle çoklu ajan sistemlerinde referans olarak kullanılabilir.
Veri Güvenliği ve Gizlilik
AI ajanları, görevlerini yerine getirmek için büyük miktarda veriye erişir. Bu verilerin sızması veya kötüye kullanılması, hem itibar hem de yasal açıdan felaket demek.
| Risk Alanı | Kontrol Önlemi | Öncelik |
|---|---|---|
| Hassas veri sızıntısı | Veri maskeleme ve tokenizasyon | Kritik |
| Prompt injection saldırıları | Girdi doğrulama ve sanitizasyon | Kritik |
| Yetkisiz veri erişimi | Rol tabanlı erişim kontrolü (RBAC) | Yüksek |
| Veri kalıcılığı | Otomatik silme politikaları | Orta |
| Üçüncü taraf paylaşımı | Veri işleme sözleşmeleri | Yüksek |
Maliyet: Veri sınıflandırma ve maskeleme araçları, kurumsal lisanslarla yıllık 10.000-50.000 USD arasında değişiyor. Açık kaynak alternatifler mevcut ancak entegrasyon maliyetini hesaba katın.
Davranış İzleme ve Anomali Tespiti
Otonom sistemlerin en tehlikeli yanı, beklenmedik davranışlar sergileyebilmeleri. Bir ajan, tasarım amacının dışına çıktığında bunu hızla tespit etmeniz şart.
- Temel davranış profilini oluştur. Ajanın normal çalışma koşullarında kaç API çağrısı yaptığını, hangi kaynaklara eriştiğini belgele.
- Eşik değerlerini tanımla. Dakikada 100’den fazla veritabanı sorgusu gibi anormal aktiviteleri tetikleyici olarak ayarla.
- Gerçek zamanlı uyarı sistemi kur. Anomali tespit edildiğinde güvenlik ekibine anında bildirim gitmeli.
- Otomatik durdurma mekanizması ekle. Belirli eşikler aşıldığında ajanı otomatik olarak devre dışı bırakacak “kill switch” tanımla.
Risk Seviyesi: İzleme olmadan çalışan ajanlar, yüksek risk kategorisinde değerlendirilmeli. Pratikte en sık görülen sorun, ajanların döngüsel işlemlere girmesi ve kaynak tüketimini patlatması.
Prompt Injection ve Manipülasyon Koruması
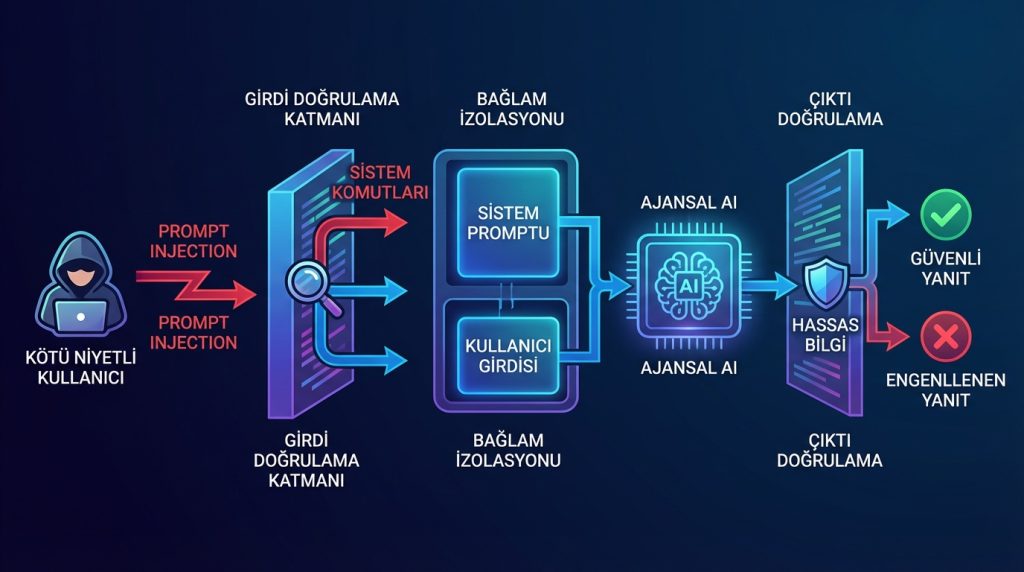
OWASP’ın ajansal AI tehdit listesinde prompt injection, birinci sırada yer alıyor. Kötü niyetli kullanıcılar, ajanı kandırarak yetkisiz işlemler yaptırabilir.
- Girdi doğrulama katmanı: Kullanıcı girdilerini ajana iletmeden önce filtrele. Sistem komutları içeren ifadeleri engelle.
- Bağlam izolasyonu: Ajanın sistem promptu ile kullanıcı girdisini net şekilde ayır. Kullanıcı girdisinin sistem talimatlarını geçersiz kılmasını önle.
- Çıktı doğrulama: Ajanın ürettiği yanıtları da kontrol et. Hassas bilgi sızıntısı veya zararlı içerik üretimini engelle.
- Sandbox ortamı: Ajanın kod çalıştırma yetkisi varsa, izole bir ortamda çalıştır.
Pro İpucu: “Jailbreak” denemelerini tespit etmek için ayrı bir sınıflandırıcı model kullanabilirsin. Bu model, şüpheli girdileri işaretleyerek ana ajana ulaşmadan önce filtreleme sağlar.
Olay Müdahale Planı
Her şeyi doğru yapsanız bile güvenlik olayları yaşanabilir. Önemli olan, bu olaylara ne kadar hızlı ve etkili müdahale edebildiğiniz.
Hızlı Teşhis: Belirti (anormal API trafiği) → Muhtemel Neden (prompt injection veya kimlik hırsızlığı) → İlk Deneme (ajanı izole et, logları incele).
- Tespit: Anomali uyarısı geldiğinde, olayın kapsamını belirle. Hangi sistemler etkilendi?
- İzolasyon: Etkilenen ajanı derhal devre dışı bırak. Yayılmayı önle.
- Analiz: Log kayıtlarını incele. Saldırı vektörünü ve etki alanını tespit et.
- Düzeltme: Güvenlik açığını kapat. Gerekirse tüm tokenları ve anahtarları yenile.
- Raporlama: Olayı belgele. KVKK kapsamında bildirim gerekiyorsa 72 saat kuralını unutma.
Süre: Etkili bir olay müdahale planı, ortalama tespit süresini (MTTD) saatlerden dakikalara indirebilir.
Yaygın Hatalar
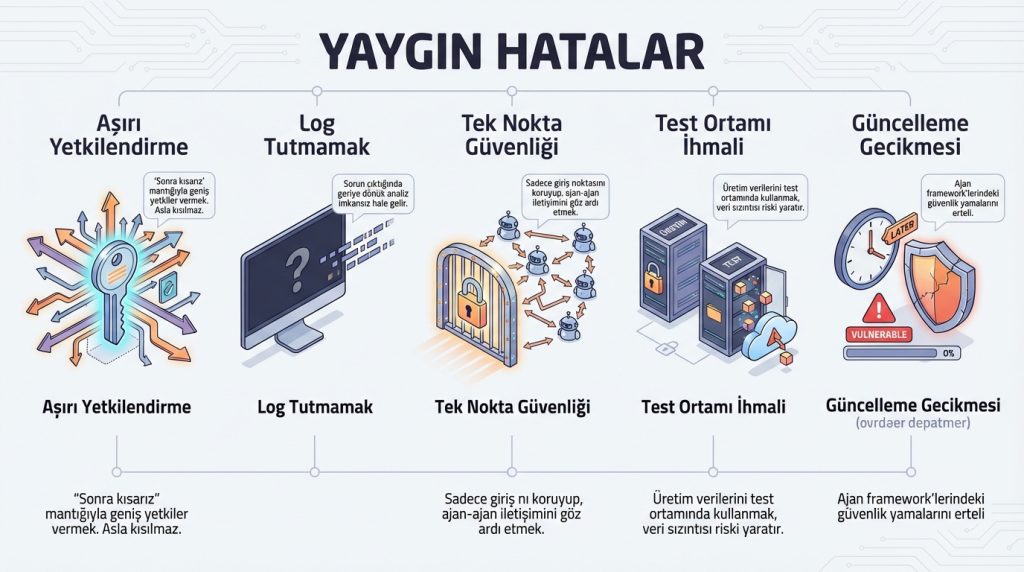
Ajan güvenliğinde sıkça yapılan hatalardan kaçınmak, proaktif korumanın yarısıdır:
- Aşırı yetkilendirme: “Sonra kısarız” mantığıyla geniş yetkiler vermek. Asla kısılmaz.
- Log tutmamak: Sorun çıktığında geriye dönük analiz imkansız hale gelir.
- Tek nokta güvenliği: Sadece giriş noktasını koruyup, ajan-ajan iletişimini göz ardı etmek.
- Test ortamı ihmali: Üretim verilerini test ortamında kullanmak, veri sızıntısı riski yaratır.
- Güncelleme gecikmesi: Ajan framework’lerindeki güvenlik yamalarını ertelemek.
Sıkça Sorulan Sorular
Ajan güvenliği için hangi framework’ler öneriliyor?
OWASP’ın Agentic AI Security projesi ve Cloud Security Alliance’ın MAESTRO çerçevesi, sektörde en çok referans alınan kaynaklardır. Her ikisi de ücretsiz erişime açık.
Küçük ölçekli projeler için bu kontroller gerekli mi?
Ölçek ne olursa olsun, en az yetki prensibi ve temel izleme mutlaka uygulanmalı. Karmaşık kontroller proje büyüdükçe eklenebilir, ancak temel güvenlik baştan olmalı.
Ajan güvenliği için ayrı bir ekip mi kurmalıyız?
Zorunlu değil, ancak mevcut güvenlik ekibinizin AI/ML güvenliği konusunda eğitim alması şart. Hibrit bir yaklaşım, yani DevSecOps ekibine ajan güvenliği sorumluluğu vermek, pratikte iyi sonuç veriyor.
Sonuç
Otonom AI ajanları, iş süreçlerini dönüştürme potansiyeline sahip. Ancak bu dönüşüm, sağlam bir güvenlik temeli olmadan sürdürülebilir değil. Bu kontrol listesindeki adımları uygulayarak, ajan otomasyonunun risklerini minimize edebilir ve faydalarından güvenle yararlanabilirsiniz.
Öncelik sıralaması: Kimlik yönetimi → Veri güvenliği → Davranış izleme → Olay müdahale planı. Bu sırayla ilerleyin, her katmanı sağlamlaştırdıktan sonra bir sonrakine geçin. Güvenlik, bir kerelik proje değil; sürekli evrim gerektiren bir süreçtir.